|
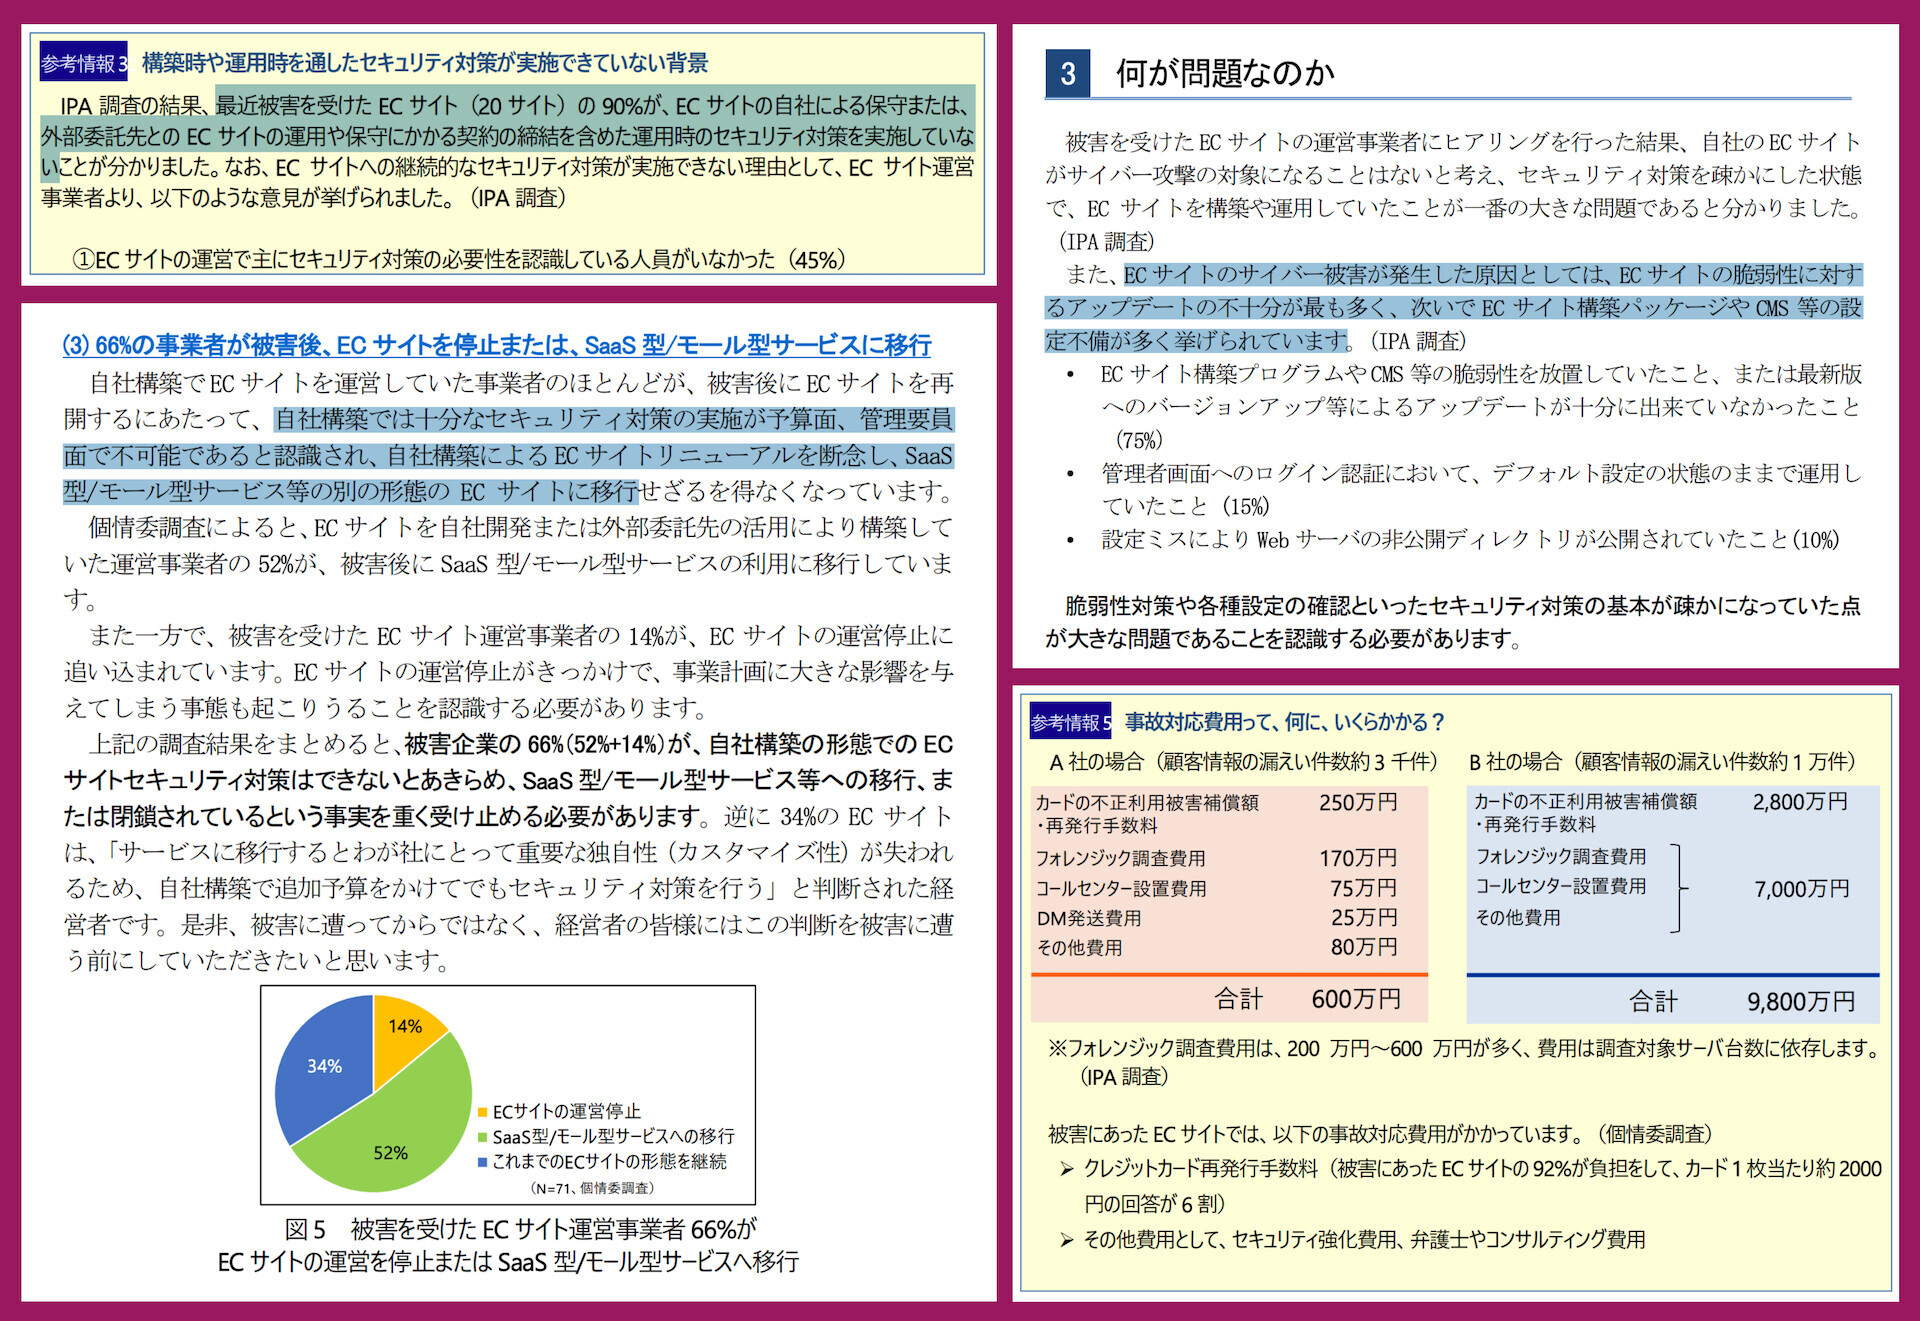
被害に遭ったECサイトの多くが脆弱性対応をやっていない、という実態 (調査件数は少なめ)。対策してたけど攻撃を食らってしまった、ならまだわかるけど・・・ 「最近被害を受けた EC サイト(20 サイト)の 90%が、EC サイトの自社による保守または、外部委託先との EC サイトの運用や保守にかかる契約の締結を含めた運用時のセキュリティ対策を実施していない」 「EC サイトの運営で主にセキュリティ対策の必要性を認識している人員がいなかった(45%)」 「EC サイトのサイバー被害が発生した原因としては、EC サイトの脆弱性に対するアップデートの不十分が最も多く、次いで EC サイト構築パッケージや CMS 等の設定不備が多く挙げられています」 「50 社のうち、危険度「高」が出ている事業者は、26 社(全体の52%)に上っており、いつサイバー被害に遭ってもおかしくない状況」 「66%の事業者が被害後、EC サイトを停止または SaaS 型/モール型に移行」 ECサイト構築・運用セキュリティガイドライン | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構 https://www.ipa.go.jp/security/guide/vuln/guideforecsite.html
元の画像を見る
[Fedibird] 2026-10-29 16:52:26
|