| Fedibird (2026-11-19) |
|---|
|
朝から頭痛(ノД`)
[Fedibird] 2026-11-19 05:46:02
|
|
(ノ゚ー゚)ノ💊 タイレノールA投入
[Fedibird] 2026-11-19 06:39:19
|
|
英語の勉強や筋トレは今後も自分ができるだけ自由に生きていけるようにするための投資と言っても良いのかもしれない。嫌だと思うことから離れて、自分が好む生活をするため。
[Fedibird] 2026-11-19 07:07:19
|
|
それにしても頭が痛いのおさまらない。激痛ではないけどずっとじわじわと痛い(ノД`)
[Fedibird] 2026-11-19 09:24:32
|
|
(ノ゚ー゚)ノ💊💊 ベンザブロックLを投入
[Fedibird] 2026-11-19 11:42:40
|
|
おひるごはんを食べようと思っていたけど頭痛がつらいのでこのまま寝てしまうかもしれない
[Fedibird] 2026-11-19 11:47:43
|
|
体調が悪いときは弱気でネガティブになっている感じがある
[Fedibird] 2026-11-19 11:48:22
|
|
メルカリ創業者は愛知県瀬戸市出身らしい。 「大学在学中に楽天でインターンとして勤務し、楽天オークションの立上げ等を経験」
「2001年8月、ウノウ株式会社を設立」
「ウノウのサービスとして新作映画情報サイト「映画生活」(ぴあに譲渡)、写真共有サービス「フォト蔵」などの企画・開発・運営に関わった」
「2013年2月、半年間の世界一周の旅を経て、東京都港区六本木において資本金20百万円で株式会社コウゾウ(後に株式会社メルカリに社名変更)を設立」 山田進太郎 - Wikipedia https://ja.wikipedia.org/wiki/山田進太郎
[Fedibird] 2026-11-19 13:22:24
|
|
YouTubeで見たものってSNSなどに記録していないことが多いからもうちょっと記録しておきたいなって思った。
[Fedibird] 2026-11-19 14:58:05
|
|
昔の記事かと思ったら昨日の記事だった。 「一般的な企業の公式チャンネルでは、商品やサービスの宣伝が前面に出がちだ。しかし同チャンネルでは、出演者が好きなものについて自由に語り、ブッコローが率直な感想や疑問をぶつける」 登録者数60万人超、YouTube「有隣堂しか知らない世界」はどう生まれた? “超自由“な運営を後押しする社長の一言:「有隣堂しか知らない世界」の舞台裏、前編(1/3 ページ) - ITmedia ビジネスオンライン
https://www.itmedia.co.jp/business/articles/2611/18/news042.html
[Fedibird] 2026-11-19 15:00:38
|
|
30分ぐらい寝てた。頭痛はあるけどちょい楽になった
[Fedibird] 2026-11-19 18:12:25
|
|
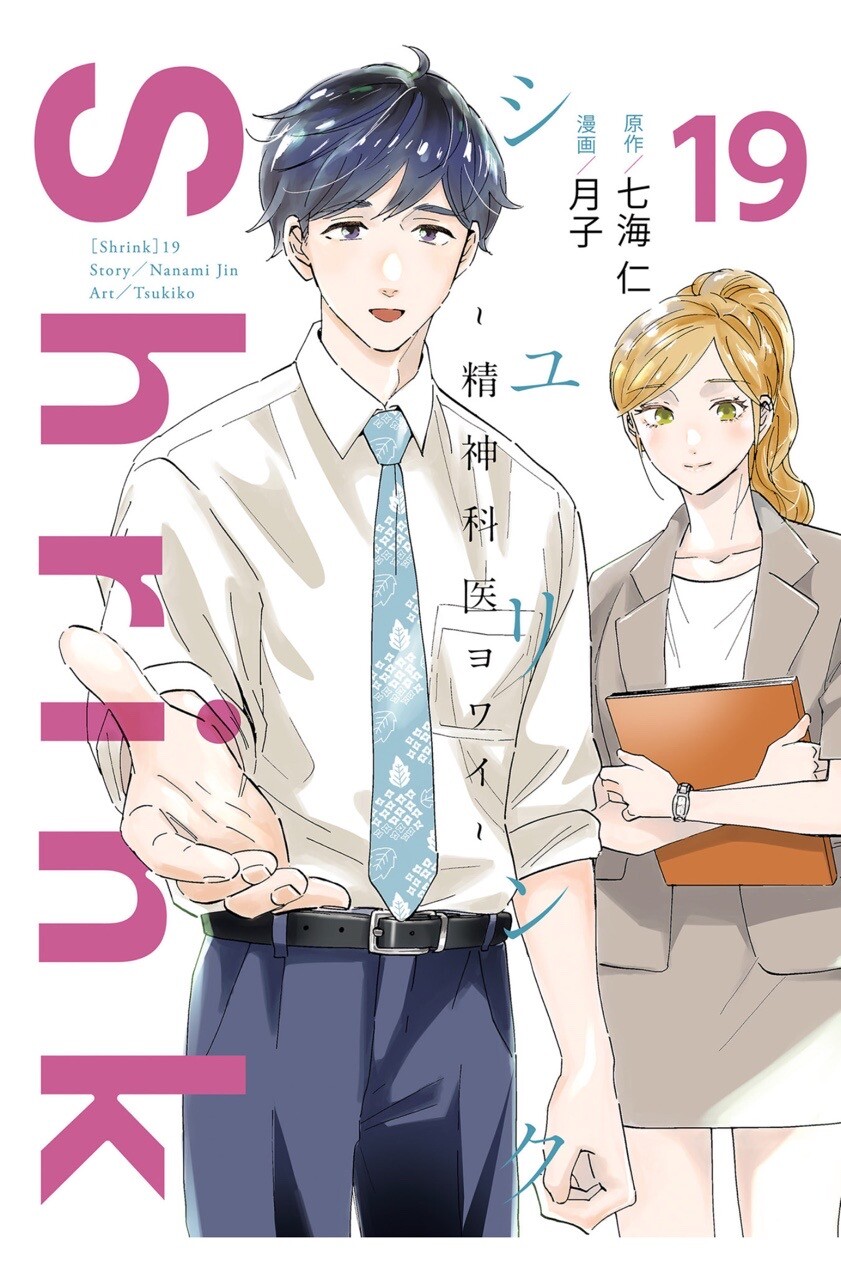
Shrink~精神科医ヨワイ~ 19巻を読了。 「遅刻や忘れものが多く、生きづらさを抱える内海蕾は、転職をきっかけに、東京で従姉のひかりと同居することに。幼い頃から蕾を「できない子」と見てきたひかりは、そのだらしなさに我慢ならず、二人は何度も衝突する。職場でも問題が重なり落ち込む蕾は、弱井と出会い、「私のことを教えてください」と伝える。検査でADHDの傾向があるとわかった後は、ひだまりクリニックで日々の行動を工夫しながら生活を楽にする方法を学んでいく。一方、弱井は蕾の「強み」を探してみようと語りかける。昔から、好きで、得意で、どうしてもやめられなかった何か。それを仕事に生かし始めた時、ひかりの目に映る蕾の姿が少しずつ、確かに変わっていく――。「発達の特性を持つ人を、ただ『困った人』として見るのはとてももったいないことなのかもしれません」 発達の特性による困りごとを減らすこと。そして、自分らしく花を咲かせること。二つの視点から描く、大人の発達障害II ADHD編、完全収録!!」 Shrink~精神科医ヨワイ~ 19 (ヤングジャンプコミックスDIGITAL) eBook : 七海仁, 月子: Kindleストア
https://www.amazon.co.jp/dp/B0HHC7GXJD?tag=nilab-22&linkCode=osi&th=1
元の画像を見る
[Fedibird] 2026-11-19 18:40:34
|
|
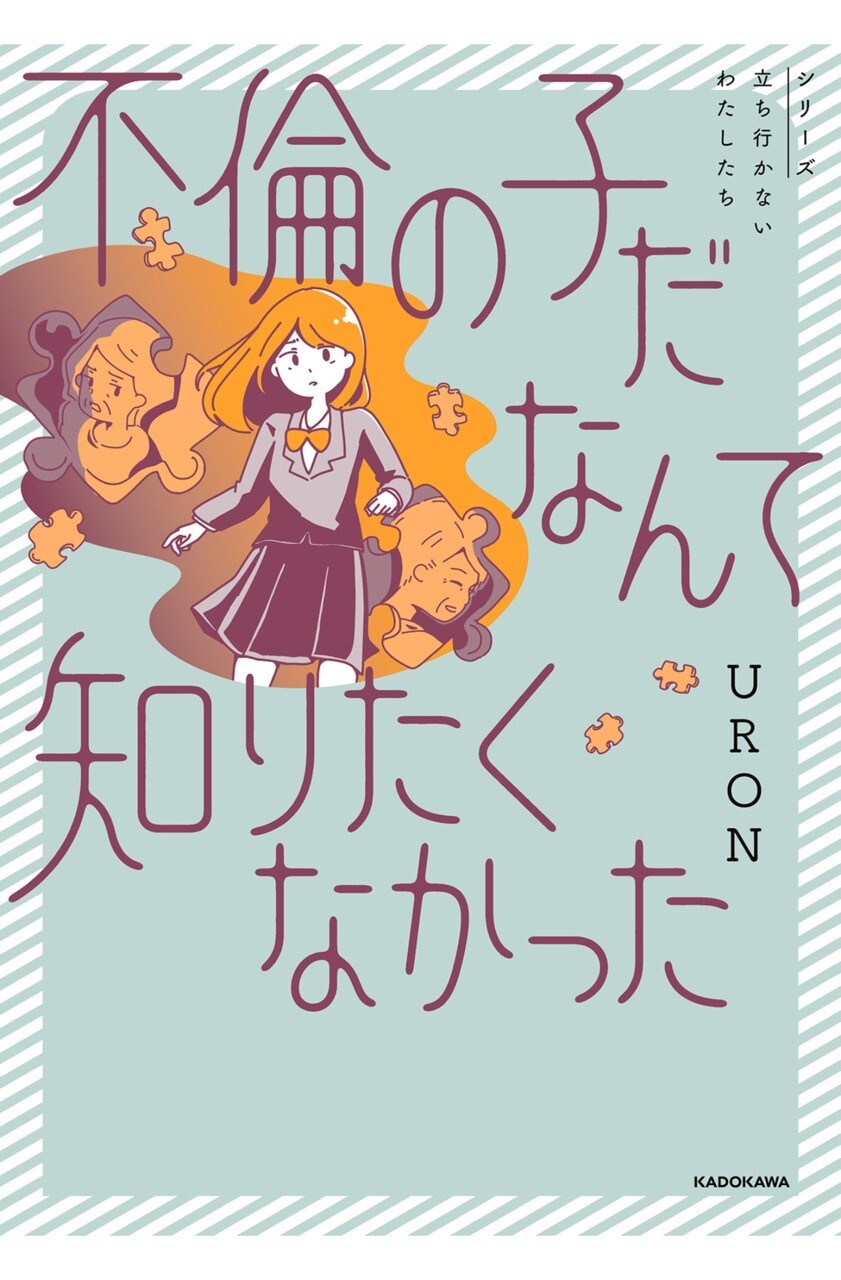
『不倫の子だなんて知りたくなかった』を読了。 「17歳の春、父には私以外の「娘」がいて、母以外の「妻」がいると知った。父には、「本当の家族」がいるらしい。17歳のはるかは幼いころから母親と二人暮らしをしている。仕事で留守がちの母と、たまに会うと甘やかしてくれる父。2人は離婚したのだろうけれど、それでも一人娘として両親から愛されて育っていると、はるかは信じて疑っていなかった。――父から「お前には姉がいる」と告げられるまでは。父にはもう一つの家族があって、はるかは両親の不倫の末に生まれた子だった。そのことを知った日から、母への嫌悪感が募っていく。自分は望まれない子どもだったのか?自分が生まれたことで、誰かの家族を壊していた?はるかは本当のことを知るために、知らない「姉」に会いに行くことにする。自分の生い立ちと親の罪に向き合う思春期の心を描いたセミフィクション。」 不倫の子だなんて知りたくなかった (コミックエッセイ) eBook : URON: Kindleストア
https://www.amazon.co.jp/dp/B0GLCWVRR4?tag=nilab-22&linkCode=osi&th=1
元の画像を見る
[Fedibird] 2026-11-19 18:43:20
|
|
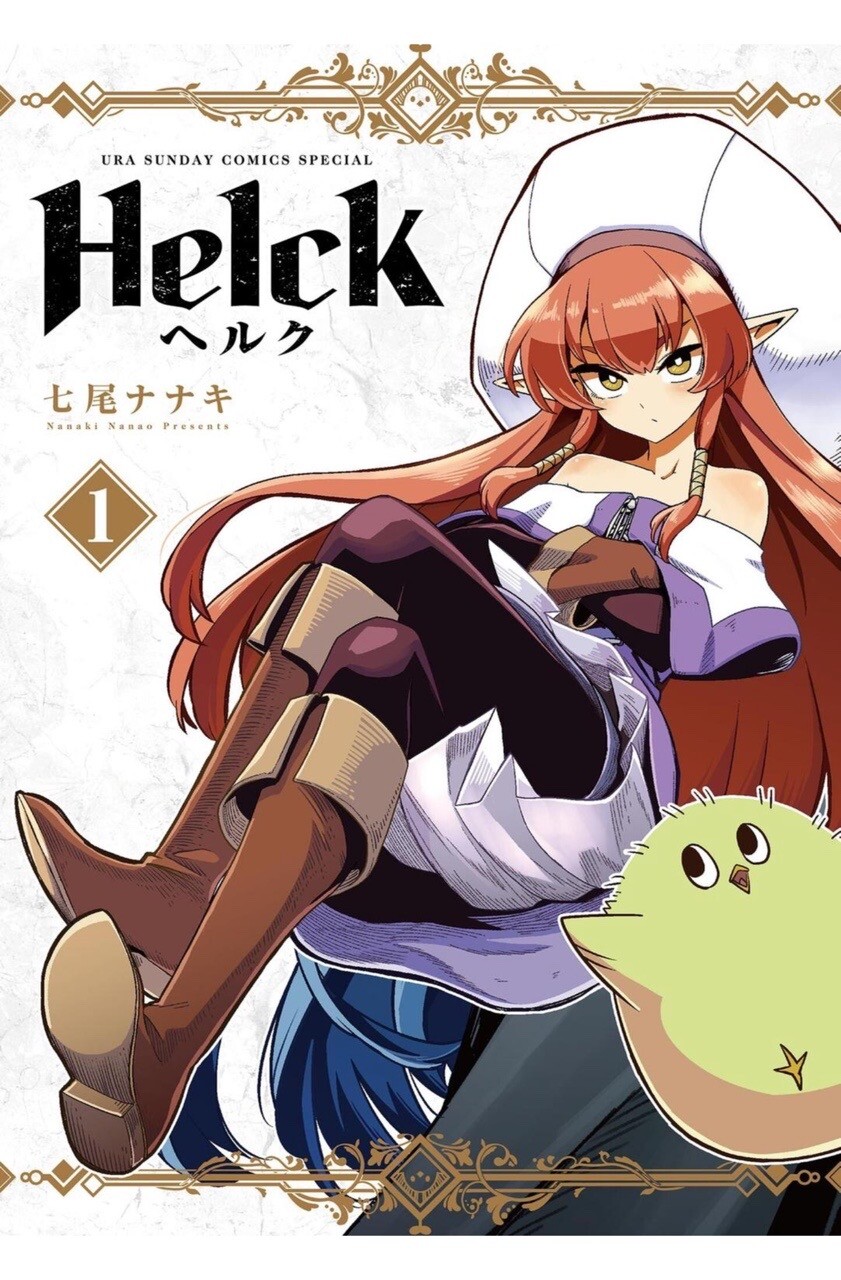
Helck ヘルク 新装版 1巻を読了。魔王の存在が思ったより軽め。ギャグ多めのストーリー物でおもろ( ・∀・) 「「人間滅ぼそう」と勇者は言った。1人の勇者の手によって魔王が倒されて3か月。魔界では新魔王の座をかけて熱い大会(バトル)が繰り広げられようとしていた!! そこに現れた人間の勇者・ヘルク――― 「人間が憎い」という彼の真意とは…!? ※アニメ化が決定した王道ファンタジー、リニューアル版!【全巻カバーイラストを七尾ナナキ先生が新規描き下ろし】【Web・アプリ掲載当時のカラーページを再現収録】この商品は上記を加えた新装版になります。」 Helck 新装版(1) (裏少年サンデーコミックス) eBook : 七尾ナナキ: Kindleストア
https://www.amazon.co.jp/dp/B09WDFJPNQ?tag=nilab-22&linkCode=osi&th=1
元の画像を見る
[Fedibird] 2026-11-19 18:46:31
|
|
Helck ヘルク 新装版 2巻を読了(*´Д`) 「「戦え…ヘルク」と魔族は願った。新魔王を決めるトーナメントの最中、魔王城が奪われる事態が発生…! 城の奪還を目指すヴァミリオ達。だが、そこで待ち構えていたのは、ヘルクの過去を知る人間で――!?」 Helck 新装版(2) (裏少年サンデーコミックス) eBook : 七尾ナナキ: Kindleストア
https://www.amazon.co.jp/dp/B09YHD1G3D?tag=nilab-22&linkCode=osi&th=1
元の画像を見る
[Fedibird] 2026-11-19 18:47:59
|
|
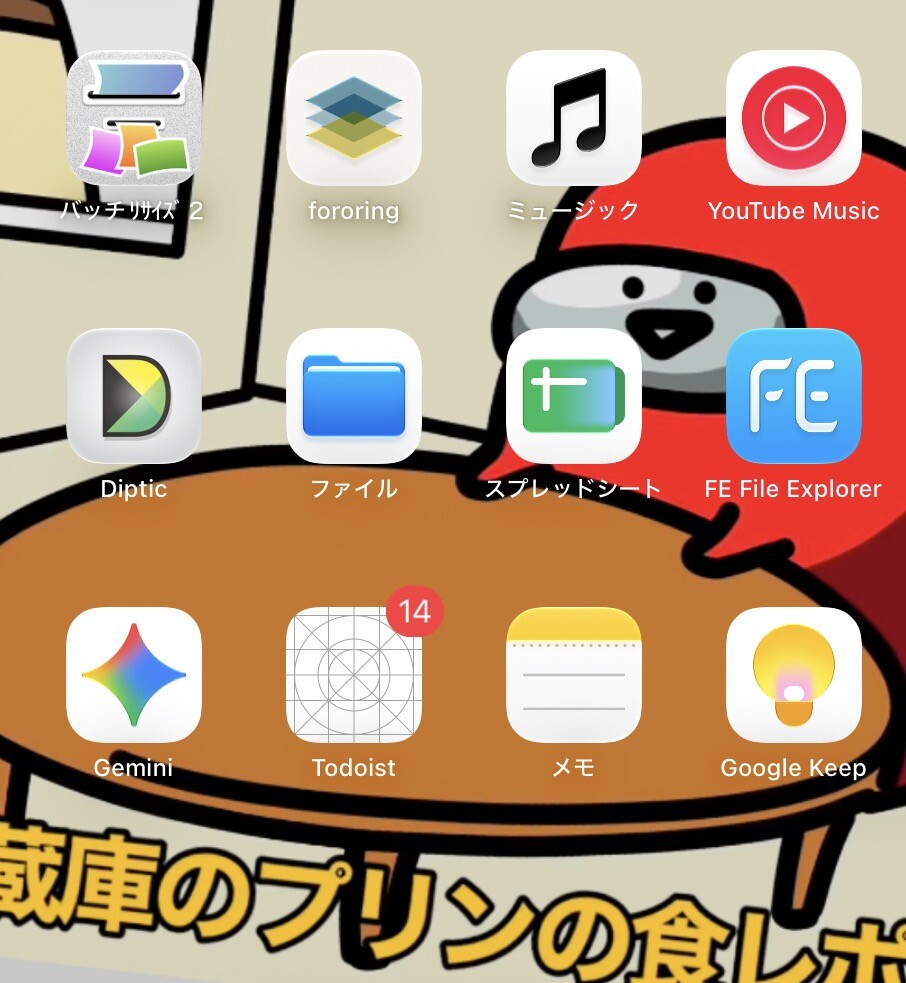
iPad mini にインストールしてある Todoist のアイコンが変(;・∀・)
元の画像を見る
[Fedibird] 2026-11-19 18:48:51
|
|
Todoist アプリじゃないけど何か出ていた。 「タスク管理サービス Todoist を運営する Doist が公開している公式の MCP サーバー(todoist-mcp)の欠陥に、2026年11月18日(協定世界時。日本時間19日朝)、CVE-2026-76807(脆弱性に付く世界共通の番号)が公開されました」 Todoist公式MCPに外部サイト操作の欠陥|6月の修正分にCVE番号 | BtoB AIマーケティングナビ
https://debono.co.jp/media/todoist-mcp-dns-rebinding-cve/
[Fedibird] 2026-11-19 18:55:11
|
|
ひさびさにケーキ食べた (゚д゚)ウマー 🍰
[Fedibird] 2026-11-19 20:01:30
|
|
『ペネトレーションテストの教科書 第2版』をざっと読んだ。いろんなツールの使い方 (対象調査や攻撃手法など) が載っていて参考になる。 「本書はプロのセキュリティエンジニアがOSINTをはじめとした「ハッカーの基本的な攻撃手法」を解明しながら「ペネトレーションテスト」工程を徹底解説しています。2021年7月刊「ペネトレーションテストの教科書」に加筆修正した改訂版となります。」 ペネトレーションテストの教科書 第2版 (ハッカーの技術書) | 川田 柾浩, Kawakatz https://www.amazon.co.jp/dp/4781702589?tag=nilabwiki-22&linkCode=osi&th=1
元の画像を見る
[Fedibird] 2026-11-19 23:10:09
|
|
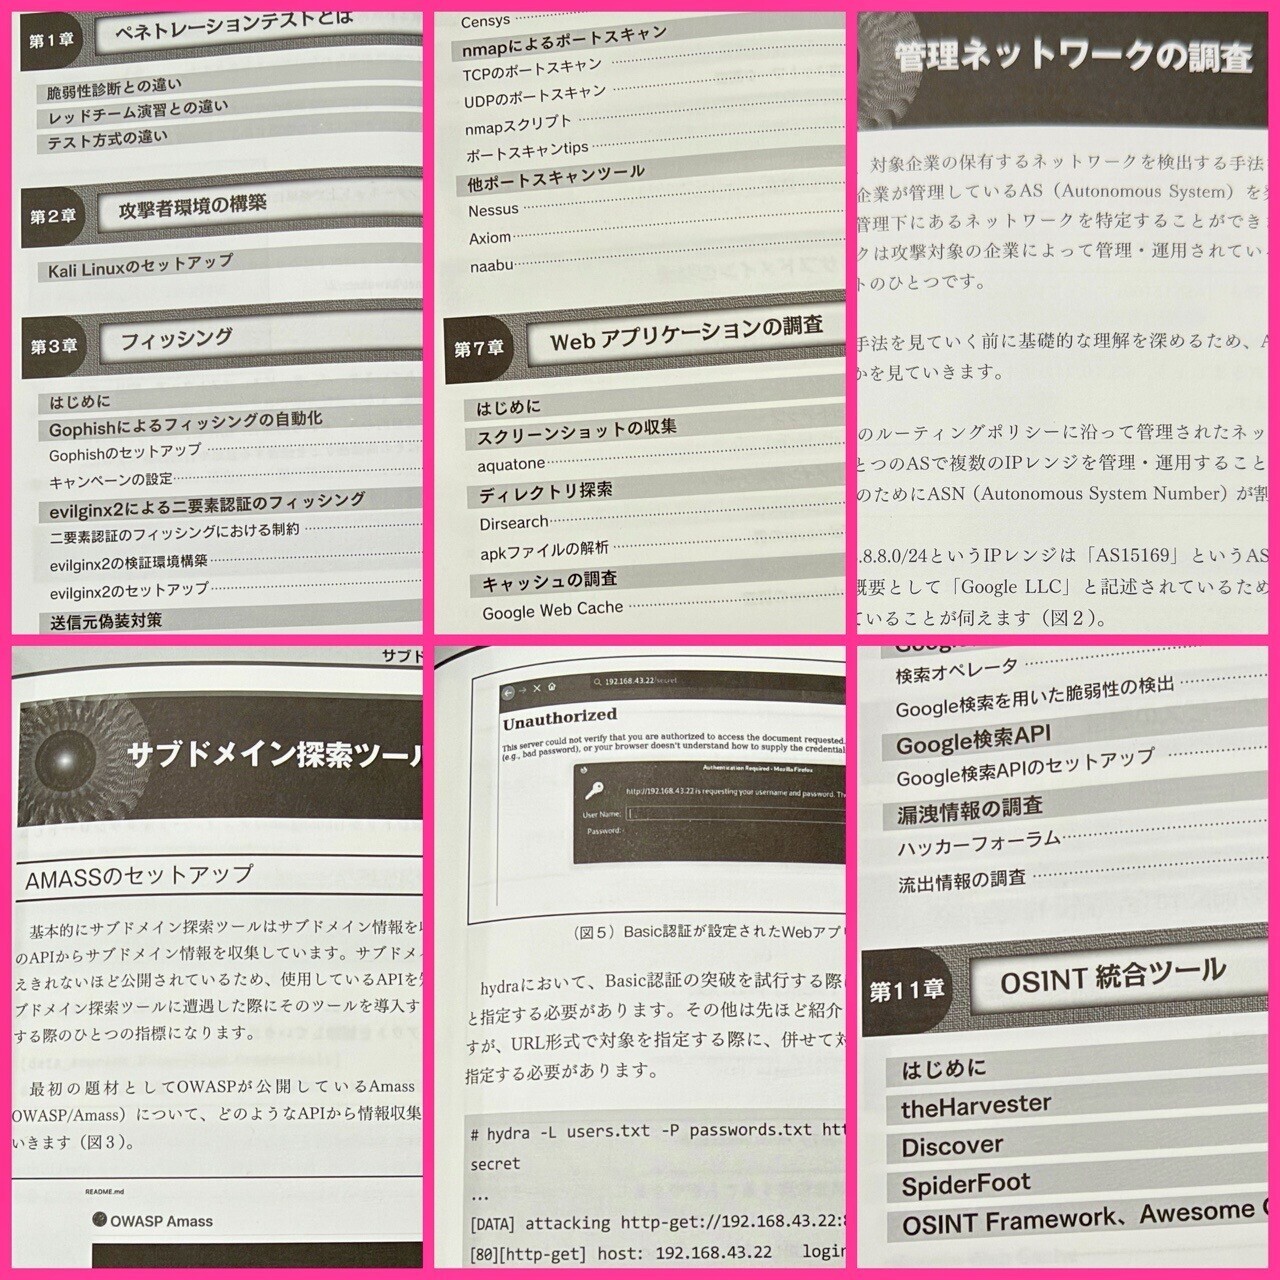
『ペネトレーションテストの教科書 第2版』 フィッシング攻撃、管理ネットワーク調査、サブドメイン探索、ポートスキャン、Webアプリケーション脆弱性調査と攻撃手法、認証情報収集、SSHやBasic認証の突破などツールを使った方法などが載っている。
元の画像を見る
[Fedibird] 2026-11-19 23:10:42
|
|
PHP: News Archive - 2026
https://www.php.net/archive/2026.php#2026-11-19-4 > 19 Nov 2026 > PHP 8.5.13 Released!
> PHP 8.4.28 Released!
> PHP 8.3.37 Released!
> PHP 8.2.36 Released!
[Fedibird] 2026-11-19 23:27:15
|
|
Ubuntu の apt リポジトリがやけに重くて進まなかったので sudo apt clean でいったんキャッシュを消してしばらく待ってからやり直したら順調にパッケージダウンロードが進んだ。
[Fedibird] 2026-11-19 23:29:46
|
|
PHP は使っていないので今回の騒動からは逃れている。。。
[Fedibird] 2026-11-19 23:30:54
|
| Bluesky (2026-11-19) |
|---|
I got up. I have a headache. I took a medicine.
[Bluesky] 2026-11-19 06:52:50
|
| Misskey.io (2026-11-19) |
|---|
「木原稔官房長官は18日の記者会見で、陰謀論や都市伝説を扱うユーチューバーを政府広報に起用した経緯について、広告会社「大広」と「大広WEDO」の共同企業体から提案され、内閣府が採用したと明らかにした。事業費を明らかにするのは困難だとした上で、若年層向けの広報経費総額は1億5千万円を上限としていると説明した」
木原官房長官「広告会社の提案」 政府広報に陰謀論系人材起用で | NEWSjp https://news.jp/i/1495728368415588768
[Misskey.io] 2026-11-19 08:06:54
|
仕事で使っているパソコンに NIKKE インストールして漏洩したっぽい話。役所が個人情報を適切に扱いますといってもこの程度(悪いのは再委託先だけど)。
「本市が業務を委託した株式会社GIS北海道から、同社の再委託先である有限会社リムゲートが使用する情報機器においてマルウェア「K2F」への感染が確認され、個人情報が漏えいした可能性があるとの報告を受けました。調査の結果、当該機器に本市の固定資産税に関する情報が保存されていたことが判明しており、当該情報が外部に漏えいした可能性があることについてお知らせします。」
個人情報漏えいの可能性に関するお知らせ/岩見沢市ホームページ https://www.city.iwamizawa.hokkaido.jp/soshiki/zeimu/zei/2/3/18234.html
[Misskey.io] 2026-11-19 08:15:39
|
二次遭難の誘発。
「市長「閉山になって、いきなり無謀な登山者が出たのは残念」」
「閉山中の富士山で中国人の20代の男性が遭難し、行方が分からなくなってから、今月17日で9日。警察などが捜索を続けていますが、発見には至っていません」
富士山で中国人遭難 親族「見つけたら1200万円」で波紋 専門家「閉山中登山控えて」(テレビ朝日系(ANN)) - Yahoo!ニュース https://news.yahoo.co.jp/articles/09dd0354bf442a98377a59b4641c302d963e1176
[Misskey.io] 2026-11-19 08:46:19
|
「六花亭オンラインショップ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ | 六花亭からのお知らせ | 〈公式〉六花亭
https://www.rokkatei.co.jp/news/info/20261118-25760/
> 2.現時点で対象となる可能性があるお客さま
> 2026年10月21日(水)21:00から2026年11月18日(水)11:00までの間に、決済画面でクレジットカード情報を入力されたお客さま
> ※調査の進展により、対象となるお客さまの範囲が変わる可能性がございます。
>
> 3.現時点で流出した可能性がある情報
> 上記期間に入力された以下の情報
> ・クレジットカード情報
> ※対象情報:クレジットカード番号(全桁)、カード名義人、有効期限、セキュリティコード
> ※弊社では、クレジットカード情報(セキュリティコードを含む)をサーバー内に保存しておりません。今回は、改ざんされたプログラムによって、入力時に情報が抜き取られた可能性があるものです。
> ※上記以外の情報については、現在確認を進めています。
>
> 4.対象件数
> 現時点で確認されている件数:約8,000件
> ※調査の進展により、件数が変動する可能性がございます
[Misskey.io] 2026-11-19 13:41:36
|
「金 賢姫(キム・ヒョンヒ、朝: 김현희、1962年1月27日 - )は、朝鮮民主主義人民共和国(北朝鮮)の工作員。1987年の大韓航空機爆破事件の実行犯として死刑判決が確定していたが、後に特赦されている」
「平壌で官僚の娘として生まれ、4歳までキューバで過ごす。母親は日本統治時代の朝鮮半島中部・開城市の出身。9歳ごろから北朝鮮の映画などに女優として出演」
「1980年3月 - 朝鮮労働党中央委員会調査部工作員として召還され、金淑姫と組になる。金賢姫は金玉花(金玉華)との偽名を与えられる」
「「李恩恵」と呼ばれる女性(日本から拉致された田口八重子とみられている)に、1981年7月から1983年3月まで東北里2階3号招待所で日本語教育を受け、大韓航空機爆破事件の際には「蜂谷 真由美(はちや まゆみ)」という名の日本人になりすました」
「1987年10月4日 - マカオから平壌に緊急指令にて帰国。李対外情報調査部長から「88(パルパル)」(ソウルオリンピック)を妨害するために、金勝一と共に韓国の飛行機を落とす任務を与えられる」
「1987年11月29日 - KAL858号機ビルマ上空で失踪。アブダビで大韓航空機から降りた搭乗者の名簿を韓国の国家安全企画部がチェックした結果、不審な日本人2名の名前が浮かぶ。日本の警察に照会した結果、女の日本国旅券が偽造であることが発覚する」
「1987年12月1日 - バーレーン空港での出国手続き時、日本国旅券を偽造した容疑で、金賢姫が現地警察に逮捕される。二人とも、いずれ日本に連行されれば拷問されて殺されると考えていたため、金賢姫はマールボロに隠された青酸系毒薬のアンプルを、警官からひったくって自殺を図ったが、警官のハッサンがとびかかったため、完全に噛み砕けなかった。青酸ガスのため気を失って倒れたが、3日後に息を吹き返し一命をとりとめた。またこのとき膝を怪我した。一方、金勝一は金賢姫が騒ぎを起こしている間に青酸系毒薬を服毒し死亡した」
「連日繰り返される綿密な事情聴取の中で、日本人や中国人であるとする主張の数々の矛盾点を指摘された上、「日本に住んでいた時に使っていたテレビのメーカーは?」という質問に、日本や中国出身者ならば答えないであろう北朝鮮ブランド「チンダルレ」と答えて、捜査員に見破られる」
「捜査員に夜のソウル市街へ連れ出された際、北朝鮮で受けた説明とは全く異なる繁栄ぶりや、誰にも気兼ねせずに政治家の不平不満を口にする一般市民の姿に驚愕し、女性捜査員と風呂での入浴中に、熱湯をかけられる不意打ちを喰らい、咄嗟に出た朝鮮語により、結局は隠し切れずに自白した。なお、自著で、当時でも西側では当たり前だった拡大コピーや縮小コピーに驚愕し、西側の科学力に驚いた旨のことが記されている」
「1989年 - 死刑判決が確定したが、翌1990年に韓国大統領・盧泰愚によって特赦される。特赦後、外交官だった実父を含む家族が強制収容所に収容されたことを知る」
「北朝鮮による日本人拉致問題について「田口八重子さんは生きている」「横田めぐみさんが自殺したとは考えられない」と発言している」
「訪日に関して超法規的措置判断での入国手続きやヘリコプターによる遊覧飛行などの国賓待遇に非難の声が強まった。中井洽拉致問題担当相は、遊覧飛行は韓国側の要請によって行われたと主張したが、韓国国家情報院は韓国側から要望した事実はないと否定している」
金賢姫 - Wikipedia https://ja.wikipedia.org/wiki/%E9%87%91%E8%B3%A2%E5%A7%AB
[Misskey.io] 2026-11-19 15:28:05
|
「事件当時、アンゴラ駐在の北朝鮮貿易代表部の水産代表だったとされる金の父一家の消息は事件後不明となっており、強制収容所にいるという説があったが、2012年1月にアジアプレス・ネットワークが伝えるところでは、一家と親しかった脱北者の話として支配階層が居住する平壌から、1988年に日本海側にある咸鏡北道・清津市に、一家は強制移住させられ、現在も厳しい監視下におかれているという。それによれば父と姉は死亡、母は高齢であるが生存しており、大学を中退させられた弟一家が生活を支えているという」
大韓航空機爆破事件 - Wikipedia https://ja.wikipedia.org/wiki/%E5%A4%A7%E9%9F%93%E8%88%AA%E7%A9%BA%E6%A9%9F%E7%88%86%E7%A0%B4%E4%BA%8B%E4%BB%B6
[Misskey.io] 2026-11-19 15:28:15
|
人間は経験しないとわからないもの。未知のものはちょっと楽しそう(*´Д`)
「ドラマで男性が小便器の前に横並びに立っているシーンを見ても「おしゃべりしながら、トイレできるなんて楽しそう」くらいに思っていました」
「踏み込むと小便器の中に、青い光が現れました。「ターゲットマーク」という尿を当てる目印だそうです。すごい!」
「TOTOの担当者によると、40年ほど前には陶器製の仕切りが販売されたこともあったそうですが、需要がなく、一度は販売されなくなったそう」
「「男なんだから気にするな」と言われてきた時代の名残でしょうか。トイレという「閉じられた空間」に踏み入れてみると、社会の問題が凝縮しているようと感じました」
男性トイレ、こんなに「丸見え」だった 女性記者が小便器を体験して驚いたこと #男性トイレ丸見え問題(withnews by 朝日新聞) - Yahoo!ニュース https://news.yahoo.co.jp/articles/ca75675a37bbc78d32ffaaa931fb300a0d1b3000
[Misskey.io] 2026-11-19 15:42:04
|
NIKKEの件、個人の被害だけだといまいち記事にならないけど、自治体とか企業に影響が出てくることで記事になっていくのかな。
「北海道岩見沢市と新得町」
「GIS北海道は、リムゲートの担当者が業務用PCでゲームを起動していたのかについて「回答を差し控えたい」とした」
「リムゲートが感染の痕跡を発見したのは11月4日。同社は同日中に対象機器をネットワークから遮断し、9日にGIS北海道へ報告した。GIS北海道が両自治体へ第一報を入れたのは16日だった」
美少女ゲーム「NIKKE」経由でマルウェア感染 北海道2自治体、委託先が認める - ITmedia NEWS https://www.itmedia.co.jp/news/article/2611/19/2000003351/
[Misskey.io] 2026-11-19 21:30:32
|
パスワードは平文なのだろうか。。。
オンライン麻雀「Maru-Jan」への不正アクセスによる会員情報流出のお詫びとご報告 | ニュースリリース | お知らせ | 株式会社シグナルトーク
https://www.signaltalk.com/press/20261107.php
> 当社が運営するオンライン麻雀「Maru-Jan」において、外部からの不正アクセスにより、会員185万5578人分のメールアドレスおよびパスワードが流出したことを確認しました。
> 当社の管理システムの機能を悪用した不正アクセスがあり、2026年11月4日(水)15時頃までに、会員情報を含むデータが外部へダウンロードされたことを確認しました。
> ●対象となるお客様:Maru-Janの全会員
> ●流出が確認された情報:メールアドレスおよびパスワード
> ※メールアドレスは、ご登録いただいている場合に対象となります。
> これまでのパスワードでもログインできますが、そのまま使い続けず、他のサービスでは使用していないパスワードへの速やかな変更をお願いします。
[Misskey.io] 2026-11-19 22:25:43
|
「これまでのパスワードでもログインできますが、そのまま使い続けず、他のサービスでは使用していないパスワードへの速やかな変更をお願いします」
「今回のお詫びとして、会員の皆様に、お一人につき3,000ポイントをご用意しました」
オンライン麻雀「Maru-Jan」への不正アクセスによる会員情報流出のお詫びとご報告 | ニュースリリース | お知らせ | 株式会社シグナルトーク https://www.signaltalk.com/press/20261107.php
[Misskey.io] 2026-11-19 22:29:25
|
| Twitter (2026-11-19) |
|---|
RT @wni_jp:
<いよいよ解禁🍷>
今日は11月の第三木曜日、ボジョレー・ヌーヴォーの解禁日です。
秋に解禁される"新酒ワイン"は他にも!
・ヴィーノ・ノヴェッロ(10月30日)
・デア・ノイエ(11月1日)
・ビノ・ヌエボ(11月11日)
・ホイリゲ(11月11日)
それぞれの特徴や産地を紹介します。
https://weathernews.jp/news/202611/170111/
[t] 2026-11-19 06:48:11
|
RT @wni_jp:
【今日のこよみ】
2026年11月19日(木)
旧暦10月11日 友引
丁酉(ひのと とり)
十二直 ひらく
二の酉
潮回り 若潮
正午月齢 9.8
正午月相 8.5
https://weathernews.jp/news/202611/180011/
[t] 2026-11-19 06:48:14
|
RT @nextjs:
AI is changing security for open-source projects like Next.js.
It makes vulnerabilities easier to find and exploit, but it also helps us fix years-old bugs and catch new ones before they ship.
Here's how we're using it to keep your apps secure.
https://nextjs.org/blog/how-were-using-ai-to-make-nextjs-more-secure
[t] 2026-11-19 06:48:33
|
RT @shop_TSUTAYA:
\【本】TSUTAYA限定特典/
『#ちいかわ なんか小さくてかわいいやつ』9巻
11月20日(金)頃発売✨
※ 発売日は地域によって異なる場合がございます。
実施店舗にてご購入いただくと先着で
TSUTAYA限定特典をプレゼント😍
🎁特典:ミニイラストカード
詳しくは👉https://tsutaya.jp/bo61138/ https://twitter.com/shop_TSUTAYA/status/2122857390660063675/photo/1
[t] 2026-11-19 07:01:22
|
RT @animatebooks:
\フェア解禁✨/
#ちいかわ なんか小さくてかわいいやつ 9巻発売記念フェア~みんなでいっしょに討伐(おかいもの)!~
期間中に、対象書籍を1冊ご購入で【しおり(全1種)】を1枚プレゼント!🌸
「ちいかわ」イラスト入りレシートの配布も行います🌸
▼詳細はこちらから✨
https://www.animate-onlineshop.jp/contents/fair_event/detail.php?id=116569 https://twitter.com/animatebooks/status/2122857513678954712/photo/1
[t] 2026-11-19 07:01:30
|
RT @morningmanga:
【モーニングは毎週木曜日発売!】
明日発売のモーニング51号は、『ちいかわ』が表紙で登場!!
『二階堂地獄ゴルフ』や『よき法律家は悪しき隣人』、『アンセスターズ』ほか豪華連載陣でお届け!! https://twitter.com/morningmanga/status/2122978129274679614/photo/1
[t] 2026-11-19 07:01:50
|
明日はちいかわ9巻の発売日。本屋に行列する人たちのニュース映像が出そうだなー(予想)
[t] 2026-11-19 07:03:05
|
RT @ModJapan_saigai:
本日(19日)0222頃、熊本県天草・芦北地方を震源とする地震が発生し、熊本県球磨村、あさぎり町、水俣市、芦北町、津奈木町で最大震度5弱を観測しました。小泉防衛大臣の指示を踏まえ、自衛隊は発災直後から陸上自衛隊西部方面総監部(健軍・熊本県)などの関係部隊が態勢を強化し、情報収集を… https://twitter.com/i/web/status/2123117782325985290
[t] 2026-11-19 07:03:47
|
RT @Kantei_Saigai:
政府は、本日(11月19日)2時25分、熊本県天草・芦北地方を震源とする地震に関する情報連絡室を設置しました。関係府省庁が連携し、対応に全力を挙げます。 https://twitter.com/Kantei_Saigai/status/2123114398990618809/photo/1
[t] 2026-11-19 07:03:50
|
RT @gensiryokukisei:
情報提供 異常なし(第1報)熊本県天草・芦北地方で発生した地震の影響
https://kinkyu.nra.go.jp/
#原子力規制委員会
[t] 2026-11-19 07:03:59
|
RT @ikotas00:
We have discovered NGINX2Shell, a pre-auth RCE in NGINX 1.31.8, the current mainline release💥
This one came together in close work with @OpenAI, from discovery all the way through disclosure. Huge thanks to their team. More to come.
#NGINX2Shell https://twitter.com/ikotas00/status/2123071157083754677/photo/1
[t] 2026-11-19 07:15:50
|
RT @ikotas00:
CVE-2026-123007 was also independently found by Rapid7, Wiz and https://t.co/MAUAivSZSI. Great work, all!
[t] 2026-11-19 07:16:00
|
RT @cyber_forecast:
2026年11月19日0時過ぎ(日本時間)Webサーバーnginxにおいて、リモートから未認証で任意のコード実行等が可能となる脆弱性が公表されました。対象環境の運用管理者は速やかなアップデートの適用等をお願いします。
https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities
[t] 2026-11-19 07:17:36
|
RT @JFrogSecurity:
🚨 Microsoft's PyPI package agent-framework was compromised.
Versions 1.26.1 and 1.26.2 install a .pth hook that steals Azure, Azure DevOps, and GitHub Actions secrets on every Python start.
Pin agent-framework 1.26.0 and rotate secrets if you installed either version.
[t] 2026-11-19 07:21:36
|
RT @JFrogSecurity:
Read our full analysis at:
https://research.jfrog.com/post/agent-framework-hijack/
[t] 2026-11-19 07:21:39
|
RT @JFrogSecurity:
🚨 Critical unauthenticated RCE vulnerabilities in NGINX (CVE-2026-123633 & CVE-2026-123007)
CVE-2026-123633 affects HTTP/2 deployments proxying requests to a backend.
CVE-2026-123007 can affect even HTTP/2 static file servers.
Upgrade to NGINX 1.30.7 or 1.31.9, or temporarily… https://twitter.com/i/web/status/2123131610140712996 https://twitter.com/JFrogSecurity/status/2123131610140712996/photo/1
[t] 2026-11-19 07:21:46
|
RT @JFrogSecurity:
Read our full analysis at:
https://research.jfrog.com/post/nginx2shell-all-you-need-to-know-about-cve-2026-123007-and-cve-2026-123633/
[t] 2026-11-19 07:21:48
|
nginx (engine x エンジンエックス) の綴り、いつまでたっても覚えられない(;´∀`) 今回の脆弱性はアップデートできなければ HTTP/2 を無効にすれば良さそうに見える。
Nginx2Shell: All You Need to Know About CVE-2026-123007 and CVE-2026-123633 - JFrog Security https://research.jfrog.com/post/nginx2shell-all-you-need-to-know-about-cve-2026-123007-and-cve-2026-123633/
[t] 2026-11-19 07:24:52
|
nginx を使いたいと思いつついまだに使っていない。。。
[t] 2026-11-19 07:25:28
|
愛知県稲沢市。
「システム委託事業者がサーバ上に格納されていた住民記録システム関連のテストデータ217件の削除を失念したことが原因」
住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効 | ScanNetSecurity https://s.netsecurity.ne.jp/article/2026/11/17/56801.html
[t] 2026-11-19 07:28:00
|
PHP にまた CRITICAL レベルの脆弱性。日本時間の今日23時〜23時半にセキュリティ対応リリースらしい。
"The PHP security team announces upcoming security releases scheduled for Thursday, 19 November 2026, between 14:00 and 14:30 UTC."
PHP: News Archive - 2026 https://www.php.net/archive/2026.php#2026-11-18-1
[t] 2026-11-19 07:34:39
|
RT @vite_js:
We've published a critical advisory affecting the dev server.
https://github.com/vitejs/vite/security/advisories/GHSA-p4f5-76q4-ffq7
Please make sure to update now to the patched versions (or newer if available)
- Vite 8.3.7, 8.2.5, 8.1.7, 7.3.8, 6.4.6
- Vite+ 1.5.1
[t] 2026-11-19 07:56:23
|
GMO から安全のために2段階認証の設定をしてねとメールが来ているけど、メール本文にURLを載せているので詐欺メールじゃないかと疑ってしまう(ノД`)
[t] 2026-11-19 08:12:08
|
RT @Iwa_City:
【個人情報漏えいの可能性に関するお知らせ】
市が業務を委託した株式会社GIS北海道から、同社の再委託先である有限会社リムゲートが使用する情報機器においてマルウェア「K2F」への感染が確認され、個人情報が漏えいした可能性があるとの報告を受けました。
[t] 2026-11-19 08:12:29
|
RT @Iwa_City:
調査の結果、当該機器に本市の固定資産税に関する情報が保存されていたことが判明しており、当該情報が外部に漏えいした可能性があることをお知らせします。
現時点では、個人情報の外部への漏えい及び不正利用は確認されておりませんが、
[t] 2026-11-19 08:12:37
|
RT @Iwa_City:
念のため、不審な連絡等に十分ご注意いただきますようお願いいたします。
詳しくは、市ホームページをご覧ください。
https://www.city.iwamizawa.hokkaido.jp/soshiki/zeimu/zei/2/3/18234.html
[t] 2026-11-19 08:12:40
|
再委託先が仕事で使っているパソコンに NIKKE インストールして漏洩したっぽい話。個人情報の扱いって前々から雑だよね。
「マルウェア「K2F」への感染が確認」「固定資産税に関する情報」
個人情報漏えいの可能性に関するお知らせ/岩見沢市ホームページ https://www.city.iwamizawa.hokkaido.jp/soshiki/zeimu/zei/2/3/18234.html
[t] 2026-11-19 08:19:06
|
RT @4GamerNews:
PSやセガサターンのCD-ROMゲームをPCでプレイ可能にする互換機「Polymega Remix」の国内向け正規販売が決定
https://www.4gamer.net/s/G999902.261117012
PCと接続してCD-ROMゲームを読み込むためのドライブユニットで,別売りオプションと組み合わせれば,カートリッジ式のゲームもプレイできる https://twitter.com/4GamerNews/status/2122544032501100551/photo/1
[t] 2026-11-19 08:28:22
|
RT @AP_koutuu:
昨日の愛知県内の交通死亡事故情勢(速報値)
日計 0人
年計106人
[t] 2026-11-19 08:32:03
|
RT @JRC_Chuo:
【11月19日 08時40分現在】 多治見駅で、急病のお客様対応の影響により、一部の列車に遅れが発生しています。 #JR東海運行情報 #中央線 https://traininfo.jr-central.co.jp/zairaisen/status_detail.html?line=10003&lang=ja
【遅延証明書のご案内】
本日の遅れに伴う遅延証明書は、弊社HP(下記URL)からご利用いただけます。
https://traininfo.jr-central.co.jp/zairaisen/delay.html
[t] 2026-11-19 08:42:22
|
「証券口座にログインできない退会者も対象に含まれていることを考えると、今後、他の方法での通知もありそうだ。」
「楽天証券」漏えい、あなたは対象? ログインして「重要なお知らせ」確認を(ITmedia NEWS) - Yahoo!ニュース https://news.yahoo.co.jp/articles/780ae85e3ec8b1b37cd0524868b3b7244ce38e91
[t] 2026-11-19 09:48:33
|
nginx 脆弱性が一般のニュースで報道される時代が来るとは( ゚∀゚)
「エンジンエックス」に深刻なぜい弱性見つかる 世界で約3割、日本は約6割のサイトで使用(2026年11月19日掲載)|日テレNEWS NNN https://news.ntv.co.jp/category/international/e6e65c5c242b4a7e82a0656c00347b33
[t] 2026-11-19 11:37:54
|
RT @privatter:
【ぷらいべったー・Privatter+ 一時停止のお知らせ】
現在、ぷらいべったーおよびPrivatter+において第三者による不正アクセスを確認しております。
被害の拡大防止と安全確認のため、サービスを一時停止いたしました。
ご利用の皆様にはご心配とご迷惑をおかけし、誠に申し訳ございません。
[t] 2026-11-19 12:16:23
|
RT @jfaic2022:
【声明】救命行為に関する昨今のSNS上の言説について https://twitter.com/jfaic2022/status/2123199910015271386/photo/1
[t] 2026-11-19 12:17:24
|
RT @mutenkurasushi:
【ちいかわ 寿司皿 配布方法のご案内】
9月に配布予定でございました、ちいかわ「寿司皿」につきまして、この度、くら寿司各店舗の公式LINEを通じた抽選プレゼントの形式にて実施させていただきます。
🔹 抽選期間:11/25(水)11時 ~ 12/6(日) 20時
※11/25(水)11時よりLINE抽選を開始いたします。… https://twitter.com/i/web/status/2123219714029576479
[t] 2026-11-19 12:19:12
|
RT @xserverjp:
【セキュリティ対応のお知らせ】
Webサーバー「nginx」の脆弱性への暫定対策として、対象サービスのHTTP/2を一時的に無効化しました。
現時点で本脆弱性による攻撃や被害は確認されておらず、通常のご利用にあたり、お客様側での作業は不要です。… https://twitter.com/i/web/status/2123225892520624353
[t] 2026-11-19 12:22:54
|
RT @nikkei:
スマホアプリの位置情報、説明不足の外部送信 国の指針は形骸化
https://www.nikkei.com/article/DGXZQOUE180YH0Y6A011C2000000/?n_cid=SNSTW005&n_tw=1795042741
国内ダウンロード数上位のアプリを検証すると、21アプリが緯度・経度を外部企業のサーバーに送っていることが判明。ほとんどが個別同意の際に説明がありませんでした。
[t] 2026-11-19 12:24:29
|
RT @livedoornews:
【決定】富士山で遭難の中国人、警察が捜索打ち切り
https://news.livedoor.com/article/detail/32848105/
今月8日、閉山中の富士山で中国人の男性が遭難。男性の父親は「本人を見つけた場合には約1200万円、遺体で見つかっても240万円」と懸賞金をかけていた。在日中国大使館は、閉山期間中の登山をしないよう呼びかけている。 https://twitter.com/livedoornews/status/2123227095048519738/photo/1
[t] 2026-11-19 12:27:09
|
Ruby 脆弱性対応。「アップグレードを強く推奨」されている。
"We have released Ruby 4.0.10, 3.4.13 and 3.3.14 to fix them. We strongly recommend upgrading."
Security advisories: multiple vulnerabilities in Regexp and String case conversion | Ruby https://www.ruby-lang.org/en/news/2026/11/18/multiple-vulnerabilities-in-regexp-and-string/
[t] 2026-11-19 13:07:01
|
2017年の記事。
「小規模や漏えい情報が暗号化されていたなどの理由で、情報漏えい自体が公表されなくなった」
「少人数であれば情報が漏えいした個人にすぐ連絡でき、二次被害を防止できる」
2016年に漏えいした個人情報は1510万6784人~JNSA調査 -INTERNET Watch https://internet.watch.impress.co.jp/docs/news/1065702.html
[t] 2026-11-19 13:26:27
|
RT @rokkatei:
「六花亭オンラインショップ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ… https://twitter.com/i/web/status/2123023428135567758
[t] 2026-11-19 13:27:13
|
このお知らせページで、2019年リリースの jQuery v3.4.1 (公式サポート終了済み・脆弱性あり) が使われているのは気になる。
「六花亭オンラインショップ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ | 六花亭からのお知らせ | 〈公式〉六花亭 https://www.rokkatei.co.jp/news/info/20261118-25760/
[t] 2026-11-19 13:35:22
|
お知らせページで攻撃なんてできないだろうと思うし、オンラインショップは別ドメインなので流出とは関係ないけど。
[t] 2026-11-19 13:35:43
|
"Cross-site Scripting (XSS)"
jquery 3.4.1 | Snyk
https://security.snyk.io/package/npm/jquery/3.4.1
[t] 2026-11-19 13:36:54
|
RT @xserverjp:
【続報:脆弱性への対応完了のお知らせ】
Webサーバー「nginx」の脆弱性への対応が完了したため、本日11月19日(木) 11:00頃、対象サービスの全サーバーでHTTP/2を再度有効化しました。
現在は通常どおりHTTP/2による通信をご利用いただけます。 https://twitter.com/xserverjp/status/2123225892520624353
[t] 2026-11-19 13:39:44
|
RT @tsurumapark:
本日11/19は鶴舞公園の117歳のお誕生日🎂🎉
市民念願の名古屋市営第1号の大公園。名称が『鶴舞公園』と定められたのが明治42年11月19日です⛲️
以降、この日を開園日としています。
[t] 2026-11-19 13:43:10
|
RT @tsurumapark:
鶴舞公園は、フランス式整形庭園と回遊式日本庭園が融合した和洋折衷の公園で、バンテリンドームナゴヤおよそ5個分の広さがあります!
最初からこの土地があったわけではなく、当時の御器所村の田園地帯を埋め立てて造られたのです😳
[t] 2026-11-19 13:43:13
|
ふと気になって楽天証券のトップページを見たら jQuery 4.0.0 だった。2〜3日前まではたぶん最新版だったやつ。外部CDNのJSファイルでもない。ちゃんとしている感じがする (のに、なぜテスト環境に本番データ入れちゃったのか・・・)。
楽天証券 | ネット証券 https://www.rakuten-sec.co.jp/
[t] 2026-11-19 13:53:21
|
どういう暗号化だろう。
「不正アクセスを受け、利用者のメールアドレスや暗号化されたパスワード等の情報が漏えい」
「暗号化されたパスワードの一部が解析され、利用者アカウントに不正ログインされたことを確認」
仙台市メール配信サービスにおける個人情報の漏えい https://www.city.sendai.jp/ict-kikaku/kisha/20261118.html
[t] 2026-11-19 14:03:16
|
「ご利用者様のメールアドレス:30,002件」
「暗号化されたパスワード:26,614件」
仙台市メール配信サービスにおける個人情報の流出に関するお詫びとお知らせ - インクレイブ[仙台・東京・新潟・青森] - ホームページ制作・Webシステム開発・ITプロダクト・デザイン開発 https://incrave.co.jp/news/article.php?id=100010
[t] 2026-11-19 14:05:10
|
「暗号化されたパスワード26,614件のうち88件のパスワードが解析され、不正ログインに使用されたことを確認」
「会員の属性情報、会員の変更履歴、ログイン履歴も流出した可能性があり、その範囲について現在調査を進めて」
仙台市メール配信サービスにおける個人情報の流出 https://incrave.co.jp/news/article.php?id=100010
[t] 2026-11-19 14:05:42
|
対応が速い。
「行政デジタル推進課の業務用メールアドレスに、パスワードを忘れた際に利用者の操作により送付されるパスワード再設定用のメールが着信していたため、職員が不審に思い委託事業者に調査を依頼」
仙台市メール配信サービスにおける個人情報の漏えいについて https://www.city.sendai.jp/ict-kikaku/kisha/20261118.html
[t] 2026-11-19 14:07:03
|
RT @NewsFromGoogle:
Today, F5 released coordinated patches for two critical remote code execution flaws (CVE-2026-123633 and CVE-2026-123007) in NGINX, the open source web server powering over 225 million websites.
Wiz Research (@wiz_io) paired Wiz Atlas with frontier models including Gemini 4… https://twitter.com/i/web/status/2123185688522977309
[t] 2026-11-19 14:14:17
|
某証券会社のトップページを見たら jQuery 1.9.1 (2013年リリースのバージョン) を使っていた・・・
[t] 2026-11-19 14:21:36
|
"Cross-site Scripting (XSS)"
"Prototype Pollution"
jquery 1.9.1 | Snyk
https://security.snyk.io/package/npm/jquery/1.9.1
[t] 2026-11-19 14:22:11
|
content-type: text/html;charset=Windows-31J
[t] 2026-11-19 14:27:49
|
「サポート中のバージョンなら、更新は難しくない」
「緊急の更新はいつ来てもおかしくない」
「保守は同じものを同じ条件で使い続けるためにある」
ウェブサイトも“保守・修繕”の発想が必要。「PHPの脆弱性」から、経営層・サイト運営者に知っておいてほしいこと https://internet.watch.impress.co.jp/docs/special/2151050.html
[t] 2026-11-19 14:31:40
|
YouTubeで見たものってSNSなどに記録していないことが多いからもうちょっと記録しておきたいなって思った。
[t] 2026-11-19 14:58:11
|
昔の記事かと思ったら昨日の記事だった。
「一般的な企業の公式チャンネルでは、商品やサービスの宣伝が前面に出がちだ」
YouTube「有隣堂しか知らない世界」はどう生まれた? “超自由“な運営を後押しする社長の一言:「有隣堂しか知らない世界」の舞台裏、前編 - ITmedia
https://www.itmedia.co.jp/business/articles/2611/18/news042.html
[t] 2026-11-19 15:01:03
|
RT @Microsoft:
Now generally available, Microsoft Perception brings red, blue and green team agents together through playbooks to simulate attacks, detect threats and remediate, delivering security outcomes at machine speed, with you always in control. #MSIgnite https://twitter.com/Microsoft/status/2122760532688044523/photo/1
[t] 2026-11-19 15:36:28
|
人は経験しないとわからない。未知のものは楽しそう(*´Д`)
「ドラマで男性が小便器の前に横並びに立っているシーンを見ても「おしゃべりしながら、トイレできるなんて楽しそう」くらいに思っていました」
男性トイレ、こんなに「丸見え」だった 女性記者が小便器を体験 https://news.yahoo.co.jp/articles/ca75675a37bbc78d32ffaaa931fb300a0d1b3000
[t] 2026-11-19 15:43:07
|
RT @mlit_chubu_road:
【注意喚起】11月20日未明から夕方にかけて、長野県南部を中心に雪が降り、平地でも積雪となる所がある見込みです。このため、降雪状況によっては、道路の通行止めを行う可能性があります。最新の気象情報をご確認のうえ、外出自粛(出控え)にご協力をお願いします。#道路情報 #冬用タイヤの装着 https://twitter.com/mlit_chubu_road/status/2123301416941044089/photo/1
[t] 2026-11-19 16:00:08
|
RT @c_nexco_nagoya:
【雪が積もり始めています】
#E41東海北陸道 高山方面では、先ほどから雪が降り始めており、冬用タイヤ規制をおこなっています。
ノーマルタイヤでの走行はできません。
高速道路の安全なご走行のため、ご理解、ご協力をお願いいたします。
最新の交通情報はこちら
https://www.c-ihighway.jp/sp/map?area=area05 https://twitter.com/c_nexco_nagoya/status/2123293819328422143/photo/1
[t] 2026-11-19 16:00:21
|
RT @jartic_nagoya:
11/19 12:50現在
【#名古屋高速 #11号小牧線 通行止め区間変更】
名古屋高速の11号小牧線は北行きの豊山南と小牧インターの間が車7台の事故ため通行止めになっています。 https://twitter.com/jartic_nagoya/status/2123264141385515138/photo/1
[t] 2026-11-19 16:00:39
|
「19日午前10時20分ごろ、小牧市元町の名古屋高速小牧線・下りで、大型バスやトラックなどあわせて7台が絡む玉突き事故」
「名古屋高速・下りは現在、小牧南から小牧ICの間で通行止め」
名古屋高速小牧線 大型バスなど7台からむ事故、7人搬送(日テレNEWS NNN) - Yahoo! https://news.yahoo.co.jp/articles/b26be3b7a2b02e2e8cfff563d7dffcc427cc37d7
[t] 2026-11-19 16:01:21
|
RT @chiikawa_comic:
【本日発売🎊】
#モーニング 51号、表紙は「でっかわ」!!!
飾ってもかわいい一冊になりました。
そして巻中カラーで『#ちいかわ 』描き下ろし漫画が読めます。
巻末のアンケートを使って感想をお寄せください!
https://morning.kodansha.co.jp/morning/2026/51.html
紙の雑誌を手に入れられるのは1週間限定、お早めに〜! https://twitter.com/chiikawa_comic/status/2123187422624457107/photo/1
[t] 2026-11-19 16:02:10
|
@n_saito lighttpd の名前をひさびさに聞きました( ゚∀゚)
[t] 2026-11-19 18:11:53
|
RT @anime_chiikawa:
⭐️明日放送⭐️
TVアニメちいかわ第86話
フジテレビ系列「めざましテレビ」内にて
11月20日(金)7時38分ごろ放送予定💕
(放送終了後に「めざましテレビ」のYouTube、FOD、TVerにて1週間限定見逃し配信あり/第1〜5話はしばらくの間無料で配信します)
お楽しみに♪
#アニメちいかわ
#ちいかわ https://twitter.com/anime_chiikawa/status/2123340530348351999/photo/1
[t] 2026-11-19 18:15:05
|
RT @jartic_nagoya:
11/19 16:56現在 【#名古屋高速 #11号小牧線 通行止め解除】 名古屋高速の11号小牧線は北行きの豊山南と小牧インターの間が事故ため通行止めになっていましたが、解除になりました。 https://twitter.com/jartic_nagoya/status/2123264141385515138
[t] 2026-11-19 18:15:19
|
RT @nintendo_cs:
『大乱闘スマッシュブラザーズ SPECIAL』のオンライン対戦における「世界戦闘力」について、不正なデータのやり取りや、サーバー上に不正な値が記録されていることを確認しました。… https://twitter.com/i/web/status/2123320238423023817
[t] 2026-11-19 18:50:10
|
Todoist アプリじゃないけど。
「Doist が公開している公式の MCP サーバー(todoist-mcp)の欠陥に、2026年11月18日(協定世界時。日本時間19日朝)、CVE-2026-76807(脆弱性に付く世界共通の番号)が公開」
Todoist公式MCPに外部サイト操作の欠陥|6月の修正分にCVE番号
https://debono.co.jp/media/todoist-mcp-dns-rebinding-cve/
[t] 2026-11-19 18:57:27
|
RT @ThePHPF:
🎉 It's PHP 8.6 Release Day!
See what's new in this release already:
* Partial Function Application
* New \Time\Duration class
* Polling API
* New clamp() Function
* New SortDirection Enum
* Readonly Property Defaults
👓 Read more about it: https://www.php.net/releases/8.6/
#PHP #PHP86
[t] 2026-11-19 20:54:17
|
RT @eplusjp:
【重要】臨時システムメンテナンス実施のお知らせ
プログラミング言語「PHP」の重大な脆弱性発見に伴い、セキュリティ強化及び安全性確認のため、臨時システムメンテナンスを実施いたします。
▼メンテナンス実施日程
2026年11/19(木)22時より順次(終了時間未定)
▼休止するサービス… https://twitter.com/i/web/status/2123357396114518206
[t] 2026-11-19 21:21:47
|
RT @cyber_forecast:
【事業者向け】19日23:00~23:30(日本時間)にPHPがセキュリティリリースを予定しております。前回とは異なり、本脆弱性の影響を受けるのは一部の環境に限定されるとのことです。以下リンクを確認のうえ、必要に応じて、修正パッチを適用できるよう準備をお願いいたします。
https://www.php.net/archive/2026.php#2026-11-18-1
[t] 2026-11-19 21:25:46
|
RT @xserverjp:
【PHP脆弱性への対応について】
本日23:00~23:30頃、PHPの開発元よりセキュリティ上の問題(脆弱性)に対応した修正版が公開される予定です。
現時点では詳細や弊社サービスへの影響範囲は明らかになっておりませんが、情報が公開され次第、速やかに影響を調査し必要な安全対策を進めてまいります。… https://twitter.com/i/web/status/2123341292780376433
[t] 2026-11-19 21:25:49
|
RT @NTA_Japan:
国税庁ホームページ等の一時停止のお知らせ(PHPの脆弱性対応)
緊急点検等の作業を実施いたします。
ご迷惑をおかけいたしますが、何卒ご理解賜りますよう、よろしくお願いいたします。
停止時間:11月19日午後10時30分頃から
※再開は11月20日午前6時頃の見込み
※e-Tax等のご利用は可能
詳細▼ https://twitter.com/NTA_Japan/status/2123364761635373207/photo/1
[t] 2026-11-19 21:25:55
|
RT @granbluefantasy:
【グランブルーファンタジー】【緊急メンテナンスのお知らせ①】11/18(水)にプログラミング言語「PHP」の脆弱性に関する発表が行われました。現時点で、本脆弱性を悪用した被害やデータの流出は確認されておりませんが、お客様の大切な情報の安全性を優先し、11/19(木)… https://twitter.com/i/web/status/2123340546810970181
[t] 2026-11-19 21:26:04
|
RT @codmon_official:
【重要】11/19(木)深夜以降の緊急メンテナンスの可能性について
本日11月19日(木)23時以降、セキュリティ上の予防的措置として、コドモンの全サービスを一時停止する可能性がございます。… https://twitter.com/i/web/status/2123356637591453906
[t] 2026-11-19 21:26:10
|
RT @HEIWADOofficial:
【重要】弊社ウェブサイト等 一時非公開(休止)のお知らせ
日頃は平和堂をご愛顧いただき、誠にありがとうございます。
PHPの脆弱性に対応するメンテナンスのため、下記の弊社ウェブサイト・各種オンラインサービスを一時的に非公開(休止)とさせていただきます。
■ 対象サービス・サイト… https://twitter.com/i/web/status/2123334588789584173
[t] 2026-11-19 21:26:18
|
RT @ncsm_Nagoya:
【科学館HPのメンテナンスについて】
「PHP」において重大な脆弱性が確認されたことを受け、本日18:00~明日12:00(予定)に緊急システムメンテナンスを実施いたします。
なお、チケットにつきましては下記リンクよりご購入できます。
https://ticket.ncsm.city.nagoya.jp/… https://twitter.com/i/web/status/2123348024592310454
[t] 2026-11-19 21:26:23
|
RT @Cygamesid:
【PHPの脆弱性対応に伴うメンテナンスのお知らせ】
「The PHP Group」から、本サービスの一部サーバーで使用しているPHPに関する脆弱性が発見されたとの発表が行われました。
本脆弱性への対策として、一部機能のメンテナンスを11/19(木)22:00頃から順次実施いたします。… https://twitter.com/i/web/status/2123364752026206574
[t] 2026-11-19 21:26:31
|
RT @umegei_jp:
梅田芸術劇場ホームページの緊急メンテナンスについて
当社ホームページで利用しているプログラミング言語であるPHPの脆弱性対応に伴い、ホームページの閲覧他、一部サービスについて、一時的に休止する可能性がございます。… https://twitter.com/i/web/status/2123358729789952482
[t] 2026-11-19 21:26:35
|
RT @fmosaka851:
【お知らせ】
「LIVE SDD 2027」「LIVE SDD BICYCLE 2027」
受付ページ、問い合わせページにつきまして、 「PHP」の重大な脆弱性発見に伴い、 お客様に安心してサービスをご利用いただけるよう、影響の有無を調査し、… https://twitter.com/i/web/status/2123369569930928382
[t] 2026-11-19 21:26:41
|
RT @yamaha_SYNCROOM:
【緊急のお知らせ】
PHP脆弱性への対応に伴い、状況によって本日23時以降、#SYNCROOM で使用しているYamaha Music IDのシステムを一時停止する可能性があります。明日午前中に改めて情報をお知らせいたします。 ご不便をおかけしますがご理解のほどよろしくお願いいたします。
[t] 2026-11-19 21:26:50
|
RT @crepu_kuma:
📢PHPのセキュリティアップデートについて
いつもくるっぷをご利用いただきありがとうございます。
本日11月19日(木)23:00頃(日本時間)、PHP開発チームよりセキュリティアップデートの公開が予定されています。
現時点で公開されている情報を確認した結果、今回の脆弱性(CVE-2026-115560… https://twitter.com/i/web/status/2123387448025858229
[t] 2026-11-19 21:27:07
|
RT @zentanbus:
【Webサイト緊急メンテナンスの可能性について】
Webサイトで使用されるプログラム「PHP」に再び脆弱性が確認されています。
安全性を確保するため、今後当社Webサイトの公開を一時的に停止する場合がございます。
お客様にはご不便をおかけしますが、何卒ご理解賜りますようお願い申し上げます。
[t] 2026-11-19 21:27:09
|
RT @denfaminicogame:
「PHP」の脆弱性対応アプデが発表、『ウマ娘』『グラブル』『ヘブバン』などが緊急メンテへ。修正パッチは11月19日23時から公開予定
https://news.denfaminicogamer.jp/news/2611192o
最大重大度は「CRITICAL」。この脆弱性の影響を受けるのは「一部環境に限られる」とのこと https://twitter.com/denfaminicogame/status/2123367023149482316/photo/1
[t] 2026-11-19 21:27:16
|
RT @CGWjp:
【メンテナンスのお知らせ】
CGWORLDでは、PHPの脆弱性に対応するため、Webサイトのメンテナンスを実施いたします。
■期間
11月19日(木)22:50頃〜終了時刻未定
■対象サイト
https://cgworld.jp/ および一部関連サイト
※メンテナンス中は対象サイトをご利用いただけません。… https://twitter.com/i/web/status/2123361973522035116
[t] 2026-11-19 21:27:18
|
RT @hankyu_ex:
【重要】
平素より阪急電鉄をご利用いただきまして、誠にありがとうございます。
ホームページ用のプログラム「php」に再び脆弱性があることが報じられており、セキュリティ上の懸念が生じた場合には、当社ホームページを一時的に停止させていただく場合がございます。… https://twitter.com/i/web/status/2123350926102868294
[t] 2026-11-19 21:27:30
|
RT @sakura_ope:
本日(11月19日)23時00分から23時30分(日本時間)に予定されているPHPのセキュリティリリースに関して、さくらのレンタルサーバ(さくらのメールボックスを含む)および、さくらのマネージドサーバの対応についてお知らせいたします。… https://twitter.com/i/web/status/2123312770359922849
[t] 2026-11-19 21:27:34
|
RT @ALSOKnow:
【PHPに関する脆弱性への対応について】
本日夜間に公表が予定されているPHPの脆弱性対応について、ALSOKグループでは関連システムへの影響調査を行い必要なセキュリティ対策を進めてまいります。… https://twitter.com/i/web/status/2123376532517433738
[t] 2026-11-19 21:27:36
|
RT @doax_vv_staff:
【重要】11/19(木)23時以降の緊急メンテナンスの可能性について
本日11/19(木)23時以降、緊急メンテナンスを実施する可能性がございますので、事前にお知らせいたします。
本件はPHPのセキュリティ対応に関するものとなります。… https://twitter.com/i/web/status/2123383509762941147
[t] 2026-11-19 21:27:42
|
いろんなWebサービスがPHPの脆弱性対応リリースに合わせて停止して対応するのすごいな。
[t] 2026-11-19 21:28:20
|
RT @KINCHO_jp:
本社受付に鎮座する「蚊」の写真にAI疑惑があることから、疑惑を晴らすべく、大きさ比較のためキンチョール(防除用医薬部外品)を口吻のあたりに置いて撮影してみましたが、あまり意味がない気がしています。
この巨大な鉄のオブジェは、金属彫刻家の内山翔二郎さん(@UchiyamaShojiro)の作品です。 https://twitter.com/KINCHO_jp/status/2123223375753753026/photo/1
[t] 2026-11-19 21:31:08
|
NIKKEの件、個人の被害だけだといまいち記事にならないけど、自治体とか企業に影響が出てくることで記事になっていくのかな。
「北海道岩見沢市と新得町」
美少女ゲーム「NIKKE」経由でマルウェア感染 北海道2自治体、委託先が認める - ITmedia NEWS https://www.itmedia.co.jp/news/article/2611/19/2000003351/
[t] 2026-11-19 21:31:55
|
「GIS北海道は、リムゲートの担当者が業務用PCでゲームを起動していたのかについて「回答を差し控えたい」とした」
美少女ゲーム「NIKKE」経由でマルウェア感染 北海道2自治体、委託先が認める - ITmedia NEWS https://www.itmedia.co.jp/news/article/2611/19/2000003351/
[t] 2026-11-19 21:32:07
|
「リムゲートが感染の痕跡を発見したのは11月4日。同社は同日中に対象機器をネットワークから遮断し、9日にGIS北海道へ報告した。GIS北海道が両自治体へ第一報を入れたのは16日だった」
美少女ゲーム「NIKKE」経由でマルウェア感染 北海道2自治体、委託先が認める - ITmedia https://www.itmedia.co.jp/news/article/2611/19/2000003351/
[t] 2026-11-19 21:32:21
|
パスワードは平文なのだろうか。。。
「会員185万5578人分のメールアドレスおよびパスワードが流出」
「これまでのパスワードでもログインできますが」
オンライン麻雀「Maru-Jan」への不正アクセスによる会員情報流出のお詫びとご報告 https://www.signaltalk.com/press/20261107.php
[t] 2026-11-19 22:26:21
|
RT @nikkeibpITpro:
ネットゲーム「Maru-Jan」で全会員のパスワード流出、変更促しサービス再開
https://xtech.nikkei.com/atcl/nxt/column/18/00598/011300390/?n_cid=nbpnxt_twed_it_rep
ネットゲーム「Maru-Jan」で全会員185万人分のパスワードが流出し、運営会社は従来のパスワードでもログインできる状態でサービスを再開し、変更を呼びかけています。
[t] 2026-11-19 22:27:11
|
「これまでのパスワードでもログインできますが、そのまま使い続けず」
「今回のお詫びとして、会員の皆様に、お一人につき3,000ポイントをご用意しました」
オンライン麻雀「Maru-Jan」への不正アクセスによる会員情報流出のお詫びとご報告 https://www.signaltalk.com/press/20261107.php
[t] 2026-11-19 22:29:59
|
『ペネトレーションテストの教科書 第2版』を読んだ。ツールの使い方(対象調査や攻撃手法など)が載っていて参考になる。
「プロのセキュリティエンジニアがOSINTをはじめとした「ハッカーの基本的な攻撃手法」を解明しながら「ペネトレーションテスト」工程を徹底解説」
https://fedibird.com/@nilab/117643503860767551
[t] 2026-11-19 23:11:47
|
PHP: News Archive - 2026
https://www.php.net/archive/2026.php#2026-11-19-4
> 19 Nov 2026
> PHP 8.5.13 Released!
> PHP 8.4.28 Released!
> PHP 8.3.37 Released!
> PHP 8.2.36 Released!
[t] 2026-11-19 23:27:09
|
| Hatena::Bookmark (2026-11-19) |
|---|
How we're using AI to make Next.js more secure | Next.js
How we're using AI to make Next.js more secure
[B!] 2026-11-19 06:58:10
|
“快挙を成し遂げたのは、セキュリティー企業のIkotas Labsだ。Google Pixel 10やOpenAI Codexなど、計4製品のハッキングに成功し、世界一のハッカーチームに贈られる「Master of Pwn」の称号を獲得した”
AIが見つけた脆弱性を人間が「攻撃」に変える。Pwn2Own世界一のハッカーに聞く、日本勢初優勝の舞台裏 - エンジニアtype | 転職type
[B!] 2026-11-19 07:14:28
|
Nginx2Shell: All You Need to Know About CVE-2026-123007 and CVE-2026-123633 - JFrog Security Research
Nginx2Shell: All You Need to Know About CVE-2026-123007 and CVE-2026-123633 - JFrog Security Research
[B!] 2026-11-19 07:21:06
|
「MUJI Cardを発行するクレディセゾンが良品計画に対し、2020年と2021年の2度にわたりカード番号の削除を依頼」「良品計画は、発行会社から複数回の削除依頼があったにもかかわらず、カード番号を保持し続けていたことに」
MUJI Card発行のクレディセゾン、カード番号削除を2度依頼 無印は実行せず
[B!] 2026-11-19 07:59:34
|
「陰謀論や都市伝説を扱うユーチューバーを政府広報に起用した経緯について、広告会社「大広」と「大広WEDO」の共同企業体から提案され、内閣府が採用したと明らかに」
木原官房長官「広告会社の提案」 政府広報に陰謀論系人材起用で | NEWSjp
[B!] 2026-11-19 08:06:37
|
NIKKE 「業務を委託した株式会社GIS北海道から、同社の再委託先である有限会社リムゲートが使用する情報機器においてマルウェア「K2F」への感染が確認され、個人情報が漏えいした可能性があるとの報告を受けました」
個人情報漏えいの可能性に関するお知らせ|岩見沢市ホームページ
[B!] 2026-11-19 08:43:50
|
“「ごめんなさい。きょう私たちは少し遊びます」これは去年、ある小学校で運動会を前に撮影された映像。児童全員で近隣の住民へ“謝罪”をしていました。”
“応援”が「騒音」と苦情…韓国の学校から運動会が消える?児童が“近隣住民に謝罪”も 修学旅行まで…行事消えゆくワケ(TBS NEWS DIG Powered by JNN) - Yahoo!ニュース
[B!] 2026-11-19 09:46:01
|
「内部文書では明確な商業的動機」「「10代前半の子どもは特別。10代前半でFacebookに参加した人は、すべての年齢層の中で最も高い長期的な定着率を示す」などと考え」「裁判の手続きでこの事実が分かった」
Metaは10代のInstagramの利用を促進する「プロジェクト・グリフィンドール」を実施していた
[B!] 2026-11-19 11:44:55
|
“We have released Ruby 4.0.10, 3.4.13 and 3.3.14 to fix them. We strongly recommend upgrading.”
Security advisories: multiple vulnerabilities in Regexp and String case conversion | Ruby
[B!] 2026-11-19 13:05:41
|
「対象情報:クレジットカード番号(全桁)、カード名義人、有効期限、セキュリティコード」「 改ざんされたプログラムによって、入力時に情報が抜き取られた可能性があるものです」
「六花亭オンラインショップ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ | 六花亭からのお知らせ | 〈公式〉六花亭
[B!] 2026-11-19 13:41:26
|
「近年は家庭から持ち込まれるゴミや、アルコール類の空き缶などの不法投棄も増加。なかには注射器など、適切に処理をせずに廃棄した場合は法令に抵触するおそれのある医療系廃棄物も含まれるそうです」
高速道路でも「ゴミ箱撤去」が加速 SA・PA全国280か所で廃止へ “トイレだけ”のエリアで(乗りものニュース) - Yahoo!ニュース
[B!] 2026-11-19 13:45:50
|
「暗号化されたパスワード26,614件のうち88件のパスワードが解析され、不正ログインに使用されたことを確認」
仙台市メール配信サービスにおける個人情報の流出に関するお詫びとお知らせ - インクレイブ[仙台・東京・新潟・青森] - ホームページ制作・Webシステム開発・ITプロダクト・デザイン開発
[B!] 2026-11-19 14:06:05
|
"Two critical HTTP/2 flaws can allow attackers to compromise NGINX servers, putting the websites, APIs, and sensitive data they handle at risk."
Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007 | Wiz Blog
[B!] 2026-11-19 14:14:39
|
Robee(ロビー)LTVを最大化するソリューション
Robee(ロビー)LTVを最大化するソリューション
[B!] 2026-11-19 14:17:46
|
「サポート中のバージョンなら、更新は難しくない」「難しいのは、サポートの切れたバージョンで動くシステム」「緊急の更新はいつ来てもおかしくない」「保守は同じものを同じ条件で使い続けるためにある」
ウェブサイトも“保守・修繕”の発想が必要。「PHPの脆弱性」から、経営層・サイト運営者に知っておいてほしいこと
[B!] 2026-11-19 14:29:51
|
「中国・深圳で19日に史上初の米中露首脳会談に臨む3人は、平均年齢75・7歳の「老首脳」だ。経歴は「不動産王」や「情報機関の諜報(ちょうほう)員」など多様で、それぞれ激動の人生を経て、深圳に集うことになった」
平均年齢75.7歳 権力握った3人の「老首脳」が歴史的会談へ | 毎日新聞
[B!] 2026-11-19 14:32:20
|
「生成AIが出力するコードを見ていると、一定の品質を保とうとするならまだ人間が介在したほうが良いだろうという感覚はあるものの、市場的にはそういうものが評価されにくくなってるのを肌身に感じます」
実質的無職になった|Y.Hirano
[B!] 2026-11-19 14:37:58
|
"Vulnerability in the Oracle Java SE, Oracle GraalVM for JDK, Oracle Gr..."
CVE-2026-114938 | Ubuntu
[B!] 2026-11-19 14:54:31
|
「自分が最も感動し、興奮し、生きがいを感じることだけに全ての時間を費やしたい。それがAIだ」「僕が現役としてやれるのは、もう時間との勝負だ」「『人々を幸せにする』という理念をゴールにし続けてほしい」
孫正義氏が「墓石に刻んでほしい」と明かした言葉 流した涙、もう「時間との勝負」やり残したことは?
[B!] 2026-11-19 15:03:08
|
「当時YouTubeでは教養と娯楽を掛け合わせたコンテンツが盛り上がっていた」「書店には、他店との差別化が難しいという課題もある。書籍は価格で差をつけられず、サービス面でも独自性を打ち出しにくい」
登録者数60万人超、YouTube「有隣堂しか知らない世界」はどう生まれた? “超自由“な運営を後押しする社長の一言
[B!] 2026-11-19 15:04:06
|
「再設定の手続きは、今も攻撃者が狙う入り口」「証券会社を装った偽サイトの中には、ワンタイムパスワードの入力まで求めるリアルタイム型が多数」「利用者が偽サイトを見抜けなくても、端末がドメインを見分ける」
なぜ「2段階認証」しても情報漏えい? 会員アプリを守るには
[B!] 2026-11-19 15:07:19
|
「4社はSMS送信費の削減も報告しており、年間の削減額は約100万ドルから数億ドルまで幅がありました。パスキーはセキュリティ対策に加え、利用者の利便性や運用コストの面でも効果が期待できるのです」
パスキーの“弱点”はどこにある? 会員アプリの安全性を高める「持たない」設計とは
[B!] 2026-11-19 15:08:17
|
「偽サイトが「この環境ではパスキーを使えない」と見せかけ、利用者をSMSなどでのログインに誘導」「パスワードやSMSのログインが残る限り、攻撃者は(知識要素)を盗みにきます」「(所持要素)を失ったときの復旧」
パスキーの“弱点”はどこにある? 会員アプリの安全性を高める「持たない」設計とは
[B!] 2026-11-19 15:09:44
|
「2段階認証を越える材料は、漏えいリストに載った生年月日や電話番号」「持たない設計は「持ち続けない」ことにも」「退会後は問い合わせに備えて一定期間(例えば3カ月)だけ情報を保持し、その後に自動削除」
パスキーの“弱点”はどこにある? 会員アプリの安全性を高める「持たない」設計とは
[B!] 2026-11-19 15:12:25
|
「氏名、生年月日、電話番号は、使い道がなければ預かりません。退会した会員の情報は、期限を決めて自動的に消します」「復旧と再登録の手続きを、守る価値に見合った要素の組み合わせに」
パスキーの“弱点”はどこにある? 会員アプリの安全性を高める「持たない」設計とは
[B!] 2026-11-19 15:13:12
|
「米エヌビディアの前最高経営責任者(CEO)、ジェンスン・ファンと極めて親密な関係を築いた中国スパイ疑惑の渦中にいるアリス・ファン」
NVIDIA「スパイ疑惑美女」アリス・ファン氏がアイドル化 中国ネット世論が称賛 - 日本経済新聞
[B!] 2026-11-19 15:13:52
|
「「レッドチーム」「ブルーチーム」「グリーンチーム」の3つのチームエージェント」「攻撃者視点で脆弱性を発見」「サイバー攻撃の検知と調査、インシデント対応」「脆弱性やバグの修復あるいはリスク低減」
マイクロソフト、AIによるサイバー攻撃にAIエージェントで対抗する新サービス「Microsoft Perception」提供開始
[B!] 2026-11-19 15:36:10
|
Microsoft Ignite 2026 | Live News
https://news.microsoft.com/events/ignite/2026/live-news/
[B!] 2026-11-19 15:36:57
|
人間は経験してみないとわからないもの。「「おしゃべりしながら、トイレできるなんて楽しそう」くらいに思っていました」「40年ほど前には陶器製の仕切りが販売されたこともあったそうですが、需要がなく」
男性トイレ、こんなに「丸見え」だった 女性記者が小便器を体験して驚いたこと #男性トイレ丸見え問題(withnews by 朝日新聞) - Yahoo!ニュース
[B!] 2026-11-19 15:40:18
|
KARTE 「漏えいしたのは、約14万人分の姓(氏名のうち名字のみ)のほか、一部のユーザーについては年齢や契約プラン名などが含まれる。ログインパスワードやクレジットカード情報は含まれていない」
毎日新聞で情報漏えい 委託先に不正アクセス | 毎日新聞
[B!] 2026-11-19 18:14:34
|
Todoist公式MCPに外部サイト操作の欠陥|6月の修正分にCVE番号 | BtoB AIマーケティングナビ
Todoist公式MCPに外部サイト操作の欠陥|6月の修正分にCVE番号 | BtoB AIマーケティングナビ
[B!] 2026-11-19 18:58:07
|
OWASP Amass - Attack Surface Management and Asset Discovery Tool | OWASP Foundation
OWASP Amass - Attack Surface Management and Asset Discovery Tool | OWASP Foundation
[B!] 2026-11-19 20:37:28
|
GitHub - owasp-amass/amass: In-depth attack surface mapping and asset discovery · GitHub
GitHub - owasp-amass/amass: In-depth attack surface mapping and asset discovery
[B!] 2026-11-19 20:38:10
|
SecurityTrails: Data Security, Threat Hunting, and Attack Surface Management Solutions for Security Teams
SecurityTrails | SecurityTrails: Data Security, Threat Hunting, and Attack Surface Management Solutions for Security Teams
[B!] 2026-11-19 20:39:12
|
"Shodan is the world's first search engine for Internet-connected devices. Discover how Internet intelligence can help you make better decisions."
Shodan
[B!] 2026-11-19 20:40:33
|
"Aquatone is a tool for visual inspection of websites across a large amount of hosts and is convenient for quickly gaining an overview of HTTP-based attack surface."
GitHub - michenriksen/aquatone: A Tool for Domain Flyovers
[B!] 2026-11-19 20:44:25
|
"An advanced web path brute-forcer"
GitHub - maurosoria/dirsearch: Web path scanner
[B!] 2026-11-19 20:45:44
|
"Find companies by the technologies they use" "Wappalyzer helps sales and GTM teams build technographic prospect lists, enrich CRM records, and monitor competitor installs with data from millions of websites."
Find out what websites are built with - Wappalyzer
[B!] 2026-11-19 20:49:13
|
"Webアプリケーションに存在するディレクトリやファイルを列挙" "ワードリストを用いて多数のパスを自動的にリクエストし、存在する可能性のある管理画面、未公開API、バックアップファイル、設定ファイルなどを検出"
【実演解説つき】Kali Linuxで学ぶ「dirsearch」入門
[B!] 2026-11-19 20:50:37
|
"Identify web technologies" "Wappalyzer is a cross-platform utility that uncovers the technologies used on websites. It detects content management systems, ecommerce platforms, web frameworks, server software, analytics tools and many more."
Wappalyzer - Chrome Web Store
[B!] 2026-11-19 20:50:57
|
Data Breach Search Engine — Check If Your Email Was Leaked | LeakCheck
Data Breach Search Engine — Check If Your Email Was Leaked | LeakCheck
[B!] 2026-11-19 20:59:53
|
"Kali Linuxは、ペネトレーションテストやデジタルフォレンジックを目的として設計された、Debianベースの Linuxディストリビューションだ。開発・メンテナンスはセキュリティ企業Offensive Securityが行っており、無償で公開され"
ハッカーのOS――Kali Linuxをゼロから理解する|red_structure
[B!] 2026-11-19 21:02:53
|
"theHarvester gathers open-source intelligence about a domain or organization from search engines, certificate transparency logs, DNS datasets, code repositories, threat-intelligence platforms, and other public sources."
GitHub - laramies/theHarvester: E-mails, subdomains and names Harvester - OSINT
[B!] 2026-11-19 21:04:20
|
GitHub - leebaird/discover: Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload creation using Metasploit. For use with Ubuntu. Limited support for Kali Linux. · GitHub
GitHub - leebaird/discover: Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload creation using Metasploit. For use with Ubuntu. Limited support for Kali Linux.
[B!] 2026-11-19 21:08:44
|
"SpiderFoot is an open source intelligence (OSINT) automation tool. It integrates with just about every data source available and utilises a range of methods for data analysis, making that data easy to navigate."
GitHub - smicallef/spiderfoot: SpiderFoot automates OSINT for threat intelligence and mapping your attack surface.
[B!] 2026-11-19 21:10:08
|
"Train on real-world CVEs and vulnerable code." "Learn to uncover complex vulnerabilities in source code, then exploit them yourself."
Advanced Web Hacking and Security Code Review Training | PentesterLab
[B!] 2026-11-19 21:11:36
|
"XVWA is a badly coded web application written in PHP/MySQL that helps security enthusiasts to learn application security."
GitHub - s4n7h0/xvwa: XVWA is a badly coded web application written in PHP/MySQL that helps security enthusiasts to learn application security.
[B!] 2026-11-19 21:15:28
|
「searchsploit は、Exploit Database(Exploit-DB)に登録された既知の脆弱性情報を、ローカル環境で検索できるコマンドラインツールです」
脆弱性検索の基本武器「searchsploit」の構造と応用
[B!] 2026-11-19 21:25:30
|
「リムゲートが感染の痕跡を発見したのは11月4日。同社は同日中に対象機器をネットワークから遮断し、9日にGIS北海道へ報告した。GIS北海道が両自治体へ第一報を入れたのは16日だった」
美少女ゲーム「NIKKE」経由でマルウェア感染 北海道2自治体、委託先が認める
[B!] 2026-11-19 21:32:57
|
「本市が業務を委託した株式会社GIS北海道から、同社の再委託先である有限会社リムゲートが使用する情報機器においてマルウェア「K2F」への感染が確認され、個人情報が漏えいした可能性があるとの報告を受けました」
個人情報漏えいの可能性に関するお知らせ|岩見沢市ホームページ
[B!] 2026-11-19 21:34:05
|
「令和元年度に本町が委託した「災害時避難行動要支援者システム導入委託業務」」「株式会社GIS北海道の協力会社である有限会社リムゲートが管理する端末への不正アクセスにより、個人情報が漏えいした可能性」
個人情報漏えいの可能性に関するお知らせ | 町からのおしらせ | 北海道 新得町
[B!] 2026-11-19 21:34:44
|
Exploit Database - Exploits for Penetration Testers, Researchers, and Ethical Hackers
Exploits Database by Offensive Security
[B!] 2026-11-19 21:35:33
|
"Number one of the biggest security holes are passwords, as every password security study shows." "This tool is a proof-of-concept code to give researchers and security consultants the possibility of showing how easy it would be to gain unauthorized access from a remote to a system."
GitHub - vanhauser-thc/thc-hydra: hydra
[B!] 2026-11-19 21:39:07
|
「Hydraは、パスワードクラックを自動化するための強力なツールで、ログインページやリモートアクセスなど、さまざまな認証システムを対象にブルートフォース攻撃を行うことができます」
Day 34: Hydra入門 - パスワードクラッキングツールの基礎
[B!] 2026-11-19 21:39:50
|
"Evilginx is a man-in-the-middle attack framework used for phishing login credentials along with session cookies, which in turn allows to bypass 2-factor authentication protection."
GitHub - kgretzky/evilginx2: Standalone man-in-the-middle attack framework used for phishing login credentials along with session cookies, allowing for the bypass of 2-factor authentication
[B!] 2026-11-19 21:42:37
|
独学2週間でCISSP試験に合格したので勉強方法とか書く|野溝のみぞう
独学2週間でCISSP試験に合格したので勉強方法とか書く|野溝のみぞう
[B!] 2026-11-19 22:23:20
|
パスワード平文?「オンライン麻雀「Maru-Jan」において、外部からの不正アクセスにより、会員185万5578人分のメールアドレスおよびパスワードが流出」「これまでのパスワードでもログインできますが」
オンライン麻雀「Maru-Jan」への不正アクセスによる会員情報流出のお詫びとご報告 | ニュースリリース | お知らせ | 株式会社シグナルトーク
[B!] 2026-11-19 22:25:25
|
ネットゲーム「Maru-Jan」で全会員のパスワード流出、変更促しサービス再開 | 日経クロステック(xTECH)
ネットゲーム「Maru-Jan」で全会員のパスワード流出、変更促しサービス再開
[B!] 2026-11-19 22:26:34
|
Joshin不正アクセスによるシステム障害発生のお詫びとお知らせ(第2報)「会員情報データベースサーバー」「ジョーシンのサブスク」「電話番号+手書きサイン(バイナリデータ)」「リフォーム写真アップロードシステム」
https://www.joshin.co.jp/ja/ir/news/auto_20261026556267/pdfFile.pdf
[B!] 2026-11-19 23:34:57
|
「会員情報データベースサーバ:最大約600万件」「ジョーシンのサブスク:最大約23万件」「リフォーム写真アップロードシステム:最大 約800件」
Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性 | ScanNetSecurity
[B!] 2026-11-19 23:35:51
|
「従業員が業務で使用していたGitHubの認証情報1件が外部に流出」「その後、GitHubのアクセスログを調査した結果、当該認証情報を使用した第三者によるものと考えられる不審なアクセスが過去に行われていた」
サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性 | ScanNetSecurity
[B!] 2026-11-19 23:36:49
|
「外部機関からの情報提供により、当社従業員が業務で使用していたGitHubの認証情報1件が外部に流出していたことが判明」「当該認証情報を使用した第三者によるものと考えられる不審なアクセス」
当社開発環境における情報漏えいのおそれに関するお知らせとお詫び(第一報) | 株式会社サイバーセキュリティクラウド
[B!] 2026-11-19 23:38:05
|
「ロシア語を話すとみられる攻撃者が、AI エージェントを使い、人間が関与しないまま、セキュリティパッチを実際に動作するエクスプロイトに変え、最終的に被害組織のデータを盗み出した」
Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成 | ScanNetSecurity
[B!] 2026-11-19 23:38:56
|